


























Σε Λερναία Ύδρα, της οποίας η εξόντωση είναι αδύνατη, παραπέμπουν οι διαδικτυακές και τηλεφωνικές απάτες που εκτιμάται ότι προκαλούν κάθε χρόνο απώλειες πολλών εκατοντάδων εκατομμυρίων ευρώ.
Οι επιτήδειοι –ελληνικά και διεθνή κυκλώματα– εφευρίσκουν συνεχώς νέους τρόπους εξαπάτησης, αλλά πάντοτε χρησιμοποιούν τη μέθοδο της κοινωνικής μηχανικής για να χειραγωγήσουν ανυποψίαστους πολίτες και να αποσπάσουν πολύτιμες πληροφορίες, όπως τραπεζικούς κωδικούς.
Στη μακρά λίστα των θυμάτων προστέθηκε πρόσφατα ο δήμαρχος Μινώα Πεδιάδας Μανώλης Φραγκάκης. Ένα μόνο τηλεφώνημα από δήθεν προμηθευτή του υπήρξε αρκετό ώστε οι άγνωστοι να αφαιρέσουν 7.800 ευρώ από τον λογαριασμό του.
Η Ελληνική Ένωση Τραπεζών (ΕΕΤ) υπολόγισε πρόσφατα σε περίπου 500.000 ευρώ ανά ημέρα, ή 175 εκατ. ευρώ τον χρόνο, τη λεία χάκερ τραπεζικών λογαριασμών, έστω κι αν πολλά από τα περιστατικά αυτά αποτρέπονται μέσω τεχνολογικών συστημάτων πρόβλεψης της απάτης. Ωστόσο, οι απώλειες εκτιμάται ότι είναι πολύ μεγαλύτερες. Κι αυτό επειδή τα θύματα σε πολλές περιπτώσεις διστάζουν να γνωστοποιήσουν στις Αρχές τα περιστατικά, ενώ ενίοτε δαπανούν σημαντικά ποσά αναθέτοντας σε αμφιβόλου αποτελεσματικότητος ειδικούς (π.χ. ανεξάρτητοι ερευνητές) τον εντοπισμό των δραστών.
Επίσης, ένας πολύ μεγάλος αριθμός διαφορετικών τύπων εξαπάτησης δεν κατηγοριοποιείται αμιγώς ως διαδικτυακή τραπεζική απάτη, όπως, για παράδειγμα, οι επενδυτικές εταιρείες-μαϊμού, που με δέλεαρ υψηλές αποδόσεις καταφέρνουν να αποσπούν σταδιακά μεγάλα χρηματικά ποσά με τη συναίνεση των ανυποψίαστων, αρχικά, θυμάτων τους.
Υπολογίζεται ότι η συγκεκριμένη ομάδα «επενδυτών» που αναζητούν άμεσα κέρδη έχει χάσει αθροιστικά την τελευταία διετία περισσότερα από 200 εκατ. ευρώ.
Η ανυπαρξία εδαφικών περιορισμών και η χρήση εξελιγμένων τεχνικών απόκρυψης των ψηφιακών ιχνών κάνουν δύσκολη την εξιχνίαση των απατών με υπολογιστή που περιλαμβάνονται στο άρθρο 386Α του Ποινικού Κώδικα. Ετσι, εάν τα χρήματα κάνουν φτερά, είναι σχεδόν αδύνατον να εντοπιστούν οι δράστες.
Τα δέκα πιο συνηθισμένα ψηφιακά κόλπα
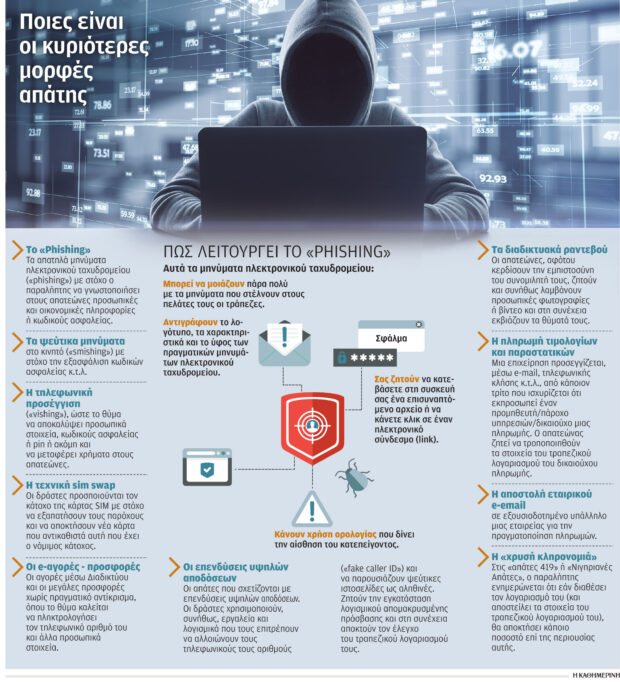
• Τα απατηλά μηνύματα ηλεκτρονικού ταχυδρομείου (phishing). Στόχος είναι η εξαπάτηση του παραλήπτη, ώστε να γνωστοποιήσει προσωπικές και οικονομικές πληροφορίες ή κωδικούς ασφαλείας. Αυτού του είδους τα μηνύματα μοιάζουν πολύ με όσα στέλνουν οι τράπεζες στους πελάτες τους, φέροντας το ίδιο λογότυπο, τα χαρακτηριστικά και το ύφος των πραγματικών e-mails.
• Τα ψεύτικα μηνύματα στο κινητό (smishing). Ο παραλήπτης ζητείται να κάνει κλικ σε έναν ηλεκτρονικό σύνδεσμο (link) προκειμένου να επαληθεύσει, να ενημερώσει ή να ενεργοποιήσει, εκ νέου, τον λογαριασμό του. Ωστόσο, το link οδηγεί σε ψεύτικη ιστοσελίδα, μέσω της οποίας οι δράστες αποκτούν τον έλεγχο του κινητού.
• Η προσέγγιση μέσω τηλεφώνου (vishing) του θύματος. Σε συνδυασμό με την υιοθέτηση κοινωνικής μηχανικής, το θύμα πείθεται να αποκαλύψει προσωπικά στοιχεία, κωδικούς ασφαλείας ή pin ή ακόμη και να μεταφέρει χρήματα στους απατεώνες. Αντίστοιχα, ενδέχεται τα θύματα να λάβουν e-mail από αλυσίδα λιανικής με αντικείμενο, για παράδειγμα, την ανάληψη χρηματικού ποσού από τον λογαριασμό τους. Μέσω του ίδιου μηνύματος ζητείται από το θύμα να καλέσει σε έναν τηλεφωνικό αριθμό υποστήριξης πελατών. Σύμφωνα με τους αναλυτές της εταιρείας παροχής λύσεων κυβερνοασφάλειας Karpersky, σε αντίθεση με την πληκτρολόγηση προσωπικών δεδομένων σε μία ιστοσελίδα, η συγκεκριμένη μέθοδος έχει περισσότερα ποσοστά επιτυχίας. Κι αυτό επειδή όταν τα θύματα μιλούν στο τηλέφωνο, συνήθως η προσοχή τους αποσπάται, αναγνωρίζοντας δυσκολότερα την παγίδα.
• Η τεχνική sim swap, της οποίας το «μυστικό επιτυχίας» βασίζεται στο ότι η χρήση του αριθμού κινητού τηλεφώνου είναι από τα πιο βασικά στοιχεία ταυτοποίησης ενός συνδρομητή ή συναλλασσόμενου. Οι δράστες προσποιούνται τον κάτοχο της SIM με στόχο να εξαπατήσουν τους παρόχους και να αποκτήσουν νέα κάρτα που αντικαθιστά αυτή του νόμιμου κατόχου. Μόλις ενεργοποιήσουν τη νέα κάρτα, η παλιά απενεργοποιείται. Ως αποτέλεσμα, όλες οι υπηρεσίες (κλήσεις, SMS, πρόσβαση στο Διαδίκτυο) λαμβάνονται στη συσκευή του δράστη.
• Οι αγορές μέσω Διαδικτύου και οι μεγάλες προσφορές χωρίς πραγματικό αντίκρισμα. Σε αυτή την κατηγορία ανήκουν και οι ψευδείς διαγωνισμοί για δωροεπιταγές από αλυσίδες λιανικής. Το θύμα καλείται να πληκτρολογήσει τον τηλεφωνικό αριθμό του και άλλα προσωπικά στοιχεία.
• Οι απάτες με επενδύσεις υψηλών αποδόσεων συνοδεύονται, ίσως, και με τη μεγαλύτερη λεία. Οι δράστες χρησιμοποιούν, συνήθως, εργαλεία και λογισμικά που τους επιτρέπουν να αλλοιώνουν τους τηλεφωνικούς τους αριθμούς («fake caller ID»), να παρουσιάζουν ψεύτικες ιστοσελίδες ως αληθινές και να δημιουργούν πλαστογραφημένα έγγραφα. Υπόσχονται στα θύματά τους ότι με πολύ μικρό αρχικό κεφάλαιο, συνήθως 250 ευρώ, μπορούν να κερδίσουν πολλά επενδύοντας σε χρηματοοικονομικά προϊόντα.
• Τα διαδικτυακά ραντεβού. Οι απατεώνες, αφότου κερδίσουν την εμπιστοσύνη του συνομιλητή τους, ζητούν και συνήθως λαμβάνουν προσωπικές φωτογραφίες ή βίντεο, ενώ στη συνέχεια, τους εκβιάζουν, απαιτώντας χρήματα για να μη τα δημοσιοποιήσουν.
• Η πληρωμή τιμολογίων και παραστατικών. Σύμφωνα με τη Europol, μια επιχείρηση προσεγγίζεται, μέσω e-mail, τηλεφωνικής κλήσης κ.λπ., από κάποιον που ισχυρίζεται ότι εκπροσωπεί έναν προμηθευτή-δικαιούχο πληρωμής. Ο απατεώνας ζητεί να τροποποιηθούν οι πληροφορίες για τις μελλοντικές πληρωμές τιμολογίων (δηλαδή τα στοιχεία του τραπεζικού λογαριασμού του δικαιούχου πληρωμής), εξασφαλίζοντας έτσι την κυριότητα του προτεινόμενου λογαριασμού.
• Η αποστολή εταιρικού e-email σε εξουσιοδοτημένο για την πραγματοποίηση πληρωμών υπάλληλο μιας εταιρείας. Ο απατεώνας, που έχει γνώση της εσωτερικής εταιρικής διάρθρωσης, υποδύεται ένα υψηλόβαθμο στέλεχος (π.χ. οικονομικός διευθυντής) και απαιτεί επειγόντως την εξόφληση ενός τιμολογίου, ενώ συχνά αναφέρεται σε μια «ευαίσθητη» για την επιχείρηση κατάσταση (π.χ. φορολογικός έλεγχος). Συχνά το αίτημα εξόφλησης αφορά τη διενέργεια πληρωμών σε τράπεζες εκτός Ευρώπης.
• Η «χρυσή κληρονομιά». Στις «απάτες 419» ή «Νιγηριανές Απάτες», όπως αποκαλούνται, αποστέλλονται, μηνύματα σε τυχαίους χρήστες του Διαδικτύου, με τα οποία πληροφορούν ότι απεβίωσε κάτοχος μεγάλης περιουσίας. Και, είτε δεν υφίσταται κανείς κληρονόμος και ο παραλήπτης του μηνύματος έχει επιλεγεί ως κληρονόμος, είτε για να καταστεί δυνατό να αποδεσμευτεί η περιουσία, χρειάζεται αυτή να μεταφερθεί σε τραπεζικό λογαριασμό του εξωτερικού. Ετσι, ο παραλήπτης ενημερώνεται ότι εάν διαθέσει τον λογαριασμό του (και αποστείλει τα στοιχεία του τραπεζικού λογαριασμού του), θα αποκτήσει κάποιο ποσοστό επί της περιουσίας αυτής. Αντίστοιχα, άτομα από τη Νιγηρία αναζητούν συνεργάτες για να μεταφέρουν τα κεφάλαιά τους και υπόσχονται υψηλές αμοιβές.
Πώς να αποφύγουμε τις e-παγίδες
«Μια παύση αρκεί για να αποφύγουμε την ηλεκτρονική απάτη». Αυτό είναι το βασικό μήνυμα της εκστρατείας ενημέρωσης για τις ηλεκτρονικές απάτες που πραγματοποιούν το υπουργείο Προστασίας του Πολίτη, η Τράπεζα της Ελλάδος, η Ελληνική Αστυνομία και η Ελληνική Ενωση Τραπεζών. Πράγματι, σύμφωνα με τους ειδικούς στην κυβερνοασφάλεια, η κοινή λογική και κρίση όσον αφορά το περιεχόμενο ενός εισερχόμενου μηνύματος ή κλήσης αποτελούν την καλύτερη ασπίδα προστασίας κατά των ψηφιακών απατών.
Για παράδειγμα, στην περίπτωση μηνυμάτων που φέρονται να προέρχονται από τράπεζες, μπορεί να αποβεί σωτήρια η σκέψη ότι εάν έχει προκύψει κάποιο σημαντικό ζήτημα, ο πελάτης θα ενημερωθεί μέσω μηνύματος στον ηλεκτρονικό τραπεζικό λογαριασμό του. Αντίστοιχα, μπορεί κάποιος να αποφύγει τις παγίδες, γνωρίζοντας ότι μία τράπεζα δεν θα ζητούσε ποτέ τον κωδικό «PIN» της πιστωτικής ή χρεωστικής κάρτας ή τον κωδικό πρόσβασης του τραπεζικού λογαριασμού μέσω e-banking.
Στην περίπτωση των απατηλών μηνυμάτων (phishing), οι ειδικοί συνιστούν την ενημέρωση με την τελευταία έκδοση του φυλλομετρητή ιστοσελίδων (browser), του αντιιικού προγράμματος, αλλά και του λειτουργικού συστήματος του υπολογιστή. Εφιστούν ακόμη ιδιαίτερη προσοχή σε μηνύματα ηλεκτρονικού ταχυδρομείου «τράπεζας» που ζητούν ευαίσθητες πληροφορίες (π.χ. τον κωδικό πρόσβασης του τραπεζικού σας λογαριασμού μέσω internet banking).
Προς την κατεύθυνση αυτή, οι παραλήπτες θα πρέπει να ελέγχουν προσεκτικά τα μηνύματα και να συγκρίνουν την ηλεκτρονική διεύθυνση της τράπεζας με αυτήν που εμφανίζεται σε παλαιότερα (πραγματικά) μηνύματα. Η ύπαρξη λαθών ορθογραφίας, γραμματικής ή σύνταξης αποτελεί τη σοβαρότερη ένδειξη ότι πρόκειται για απόπειρα phishing, ενώ απαγορεύεται ρητά το κλικ στον ηλεκτρονικό σύνδεσμο ή η λήψη του συνημμένου αρχείου.
Αντίστοιχα, οι παραλήπτες δεν θα πρέπει να απαντούν σε sms που ζητούν τον κωδικό «PIN» ή τον κωδικό πρόσβασης («password») στον τραπεζικό τους λογαριασμό ή οποιαδήποτε άλλα εξατομικευμένα διαπιστευτήρια ασφαλείας (π.χ. όνομα χρήστη e-banking).
Τι συνιστά η Europol
«Εάν νομίζετε ότι ενδέχεται να έχετε απαντήσει σε ένα απατηλό sms και παρείχατε τα στοιχεία των τραπεζικών σας λογαριασμών, επικοινωνήστε αμέσως με την τράπεζα συνεργασίας σας», συνιστά η Europol.
Οσον αφορά τις τηλεφωνικές κλήσεις, όπου οι δράστες εμφανίζονται συνήθως ιδιαίτερα ευγενικοί, συνιστάται οι αποδέκτες να κρατούν τον αριθμό τηλεφώνου από τον οποίο έχουν κληθεί και να ενημερώνουν ότι θα επιστρέψουν οι ίδιοι το τηλεφώνημα. Θα πρέπει ακόμη να γνωρίζουν ότι οι απατεώνες μπορούν να βρουν τα βασικά στοιχεία επικοινωνίας ενός ατόμου μέσω Διαδικτύου (π.χ. από τα μέσα κοινωνικής δικτύωσης ή τον τηλεφωνικό κατάλογο). Δεν αποτελεί δηλαδή απόδειξη της πραγματικής ιδιότητας του καλούντος το γεγονός ότι έχει στη διάθεσή του τέτοιου είδους πληροφορίες.
Σχετικά με την εξαπάτηση μέσω τιμολογίων, οι επιχειρήσεις θα πρέπει να διασφαλίζουν ότι οι υπάλληλοι είναι ενημερωμένοι και γνωρίζουν τη συγκεκριμένη μορφή απάτης και τον τρόπο αποφυγής της.
Από την πλευρά τους, οι υπάλληλοι δεν θα πρέπει να κάνουν χρήση των στοιχείων επικοινωνίας που περιλαμβάνονται στην ηλεκτρονική αλληλογραφία με την οποία ζητείται η αλλαγή στοιχείων.
Πηγή kathimerini.gr
Δημήτρης Δελεβέγκος







Σχολιασμός άρθρου
Τα σχόλια εκφράζουν τον σχολιαστή, όχι τη Δημοκρατική. Όροι σχολιασμού
Τα σχόλια εκφράζουν αποκλειστικά τον εκάστοτε σχολιαστή. Η Δημοκρατική δεν υιοθετεί αυτές τις απόψεις. Διατηρούμε το δικαίωμα να διαγράψουμε όποια σχόλια θεωρούμε προσβλητικά ή περιέχουν ύβρεις, χωρίς καμία προειδοποίηση. Χρήστες που δεν τηρούν τους όρους χρήσης αποκλείονται. Τα σχόλια δημοσιεύονται μετά από έγκριση· το e-mail δεν δημοσιεύεται.
Γίνετε ο πρώτος που θα σχολιάσει.