


























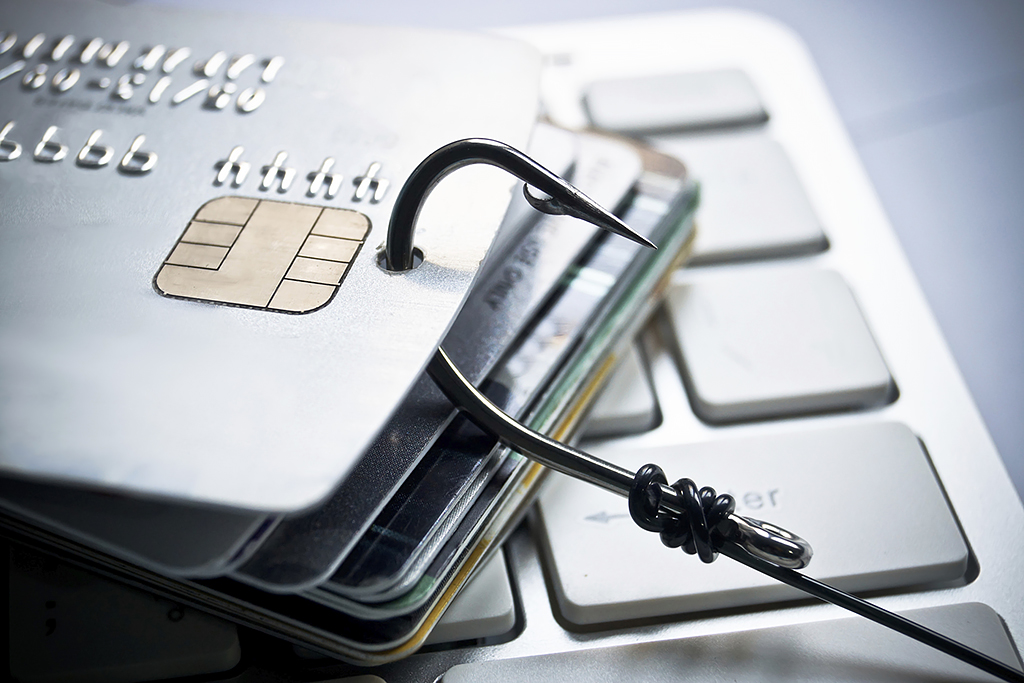
Παρότι γνωρίζουν τους κινδύνους, οι περισσότεροι ενήλικοι χρήστες του διαδικτύου παραμένουν ευάλωτοι απέναντι στις διαδικτυακές απειλές, ενώ οι περισσότεροι χρήστες που δέχονται επίθεση phishing δεν προχωρούν σε δημοσιοποίηση της επίθεσης. Αυτό είναι το βασικό συμπέρασμα της νέας διεθνούς έρευνας που πραγματοποίησε η Kaspersky με τη συμμετοχή ενηλίκων και ανήλικων χρηστών από 7 χώρες, μεταξύ των οποίων και η Ελλάδα.
Σύμφωνα με τα αποτελέσματα της έρευνας, 9 στους 10 Έλληνες δηλώνουν γνωρίζουν τι είναι το phishing και σχεδόν 7 στους 10 (68%) θεωρούν ότι έχουν επαρκείς γνώσεις στον τομέα της ψηφιακής ασφάλειας. Την ίδια στιγμή, 3 στους 4 Έλληνες χρήστες (75,54%) δήλωσαν ότι έχουν αποτελέσει στόχο επίθεσης phishing, ενώ το 32% δήλωσε ότι έχει πέσει θύμα επίθεσης phishing. Στο σύνολο του δείγματος, το 67,8% των χρηστών δήλωσε ότι έχει βρεθεί στο στόχαστρο επίθεσης phishing, ενώ το 19,17% έχει πέσει θύμα επίθεσης phishing. Όπως προκύπτει από την έρευνα, σημαντικά μεγαλύτερο ποσοστό Ελλήνων χρηστών ανέφερε ότι έπεσε θύμα επίθεσης phishing σε σύγκριση με το συνολικό δείγμα, αναδεικνύοντας έτσι ένα πιθανό έλλειμα επαρκούς προστασίας από τη μεριά των Ελλήνων χρηστών.
Στόχο της έρευνας αποτέλεσε επίσης η διερεύνηση των τρόπων με τους οποίους οι χρήστες ανταποκρίνονται στις επιθέσεις phishing. Όπως προέκυψε από την έρευνα, 1 στους 4 Έλληνες χρήστες που πέφτουν θύματα επίθεσης phishing μοιράζεται το γεγονός αυτό στα μέσα κοινωνικής δικτύωσης, προκειμένου να ενημερωθεί και να προετοιμαστεί κατάλληλα ο κοινωνικός του κύκλος. Επιπλέον, η πλειονότητα των Ελλήνων χρηστών (62,93%) μπλοκάρει απλώς το email ή τον αριθμό τηλεφώνου από όπου προήλθε ο σύνδεσμος phishing, το 49,69% αναζητά τη διεύθυνση ή τον αριθμό προέλευσης του phishing μηνύματος στο Google, ενώ μόλις το 31,16% του δείγματος στέλνει αναφορά στην εταιρεία ή τον οργανισμό που ο σύνδεσμος phishing επιχειρεί να μιμηθεί.
Στο σύνολο του δείγματος, οι περισσότεροι ενήλικες (ηλικίας 16-55+) δηλώνουν ότι διαθέτουν γνώσεις σχετικά με τα ζητήματα κυβερνοασφάλειας (60%). Ωστόσο, όπως προκύπτει, επικρατεί μια γενικευμένη στάση εφησυχασμού μεταξύ των συμμετεχόντων, με 1 στους 5 (22%) να έχει πέσει θύμα επίθεσης phishing, αλλά μόνο το 21% να έχει λάβει μέτρα ακόμη και αφού έχει υποστεί παραβίαση.
Σχολιάζοντας την έρευνα, ο David Emm, Principal Security Researcher στην Kaspersky, δήλωσε: «Είναι σαφές ότι, παρά την κατανόηση των κινδύνων του κυβερνοεγκλήματος, πολλοί ενήλικες εξακολουθούν να παίζουν με τη φωτιά λόγω αφελούς στάσης απέναντι στα ζητήματα κυβερνοασφάλειας. Η κοινοποίηση προσωπικών πληροφοριών στο διαδίκτυο και η χρήση κωδικών πρόσβασης που είναι εύκολο να μαντέψει κανείς, είναι μόνο δύο παραδείγματα του τρόπου με τον οποίο οι ενήλικες αφήνουν τους εαυτούς τους ευάλωτους απέναντι σε κυβερνοεπιθέσεις. Ένα πράγμα που όλοι μας διδαχθήκαμε όταν ήμασταν νεότεροι είναι πως κάθε μας ενέργεια επιφέρει συνέπειες. Αυτό είναι κάτι που ισχύει σε μεγάλο βαθμό για την ασφάλεια στον κυβερνοχώρο. Εάν η στάση σας περιορίζεται στο να ελπίζετε πως κάτι απλώς θα περάσει από μόνο του ή ότι δεν θα συμβεί σε εσάς, τότε λυπάμαι αλλά είναι απλώς θέμα χρόνου να πέσετε θύματα κυβερνοεπίθεσης. Είναι πολύ σημαντικό οι χρήστες του διαδικτύου να εκπαιδευτούν σχετικά με τις εν δυνάμει συνέπειες των κυβερνοεπιθέσεων και των απατών στο διαδίκτυο».
Επιπλέον, στο σύνολο του δείγματος, η πλειονότητα των συμμετεχόντων μοιράζεται αφελώς προσωπικές πληροφορίες στο διαδίκτυο παρότι γνωρίζει τους κινδύνους. Σχεδόν 3 στους 4 (74%) που παραδέχονται ότι έχουν πέσει θύμα επίθεσης phishing, δηλώνουν ότι κοινοποιούν δημόσια στους λογαριασμούς τους σε μέσα κοινωνικής δικτύωσης προσωπικές πληροφορίες, όπως το όνομα και ο τόπος διαμονής τους. Αντίστοιχα υψηλός είναι ο αριθμός των Ελλήνων χρηστών που μοιράζεται κρίσιμες προσωπικές πληροφορίες, με 6 στους 10 (61,8%) να δηλώνουν ότι οι πληροφορίες για το όνομα και τον τόπο διαμονής τους περιλαμβάνονται δημόσια στον λογαριασμό των μέσων κοινωνικής δικτύωσής τους. Ταυτόχρονα, εξίσου ανησυχητικό είναι το ότι το 69% των ενηλίκων χρηστών του δείγματος που έχει πέσει θύμα phishing εξακολουθεί να χρησιμοποιεί ως κωδικούς προσωπικές πληροφορίες, όπως η αγαπημένη τους ομάδα ποδοσφαίρου και το όνομα του πρώτου κατοικίδιου ζώου, προκειμένου να τους θυμούνται με ευκολία. Όσον αφορά το ελληνικό δείγμα, πάνω από 1 στους 2 Έλληνες χρήστες (54,77%) χρησιμοποιoύν ευαίσθητες πληροφορίες για τη δημιουργία των κωδικών πρόσβασής τους.
Σχολιάζοντας σχετικά, ο David Emm συμπλήρωσε: «Το έγκλημα στον κυβερνοχώρο γίνεται όλο και πιο περίπλοκο και οι χρήστες δεν έχουν την πολυτέλεια να παραμένουν εφησυχασμένοι σχετικά με τις πρωτοβουλίες που οφείλουν να αναλάβουν. Όλοι οι χρήστες πρέπει να λάβουν σοβαρά υπόψη τη δραστηριότητα των εγκληματιών του κυβερνοχώρου, διαφορετικά τόσο οι ίδιοι όσο και η επόμενη γενιά χρηστών θα υποστούν τις συνέπειες».
Η μεγαλύτερη ευαισθητοποίηση σχετικά με τους κινδύνους του κυβερνοχώρου και η εκπαίδευση στις αρχές κυβερνοασφάλειας μπορούν να συμβάλλουν αποφασιστικά στην καταπολέμηση της όλο και πιο διαδεδομένης τάσης του phishing αλλά και στην κατάλληλη προετοιμασία της επόμενης γενιάς για τους κινδύνους που επιφυλάσσει το έγκλημα στον κυβερνοχώρο. Η Kaspersky προτρέπει όλους τους ενήλικες χρήστες να αντιμετωπίζουν με σοβαρότητα τα θέματα κυβερνοασφάλειας και να λαμβάνουν τα απαραίτητα μέτρα για να προστατευθούν από το έγκλημα στον κυβερνοχώρο. Η χρήση ισχυρών και μοναδικών κωδικών πρόσβασης για κάθε διαδικτυακό λογαριασμό, η μη κοινοποίηση προσωπικών πληροφοριών στο διαδίκτυο και το προσεκτικό άνοιγμα συνδέσμων ή συνημμένων σε μηνύματα ηλεκτρονικού ταχυδρομείου αποτελούν βασικούς άξονες της αυτοπροστασίας κάθε χρήστη του διαδικτύου.
Πηγή insider.gr








Σχολιασμός άρθρου
Τα σχόλια εκφράζουν τον σχολιαστή, όχι τη Δημοκρατική. Όροι σχολιασμού
Τα σχόλια εκφράζουν αποκλειστικά τον εκάστοτε σχολιαστή. Η Δημοκρατική δεν υιοθετεί αυτές τις απόψεις. Διατηρούμε το δικαίωμα να διαγράψουμε όποια σχόλια θεωρούμε προσβλητικά ή περιέχουν ύβρεις, χωρίς καμία προειδοποίηση. Χρήστες που δεν τηρούν τους όρους χρήσης αποκλείονται. Τα σχόλια δημοσιεύονται μετά από έγκριση· το e-mail δεν δημοσιεύεται.
Γίνετε ο πρώτος που θα σχολιάσει.