










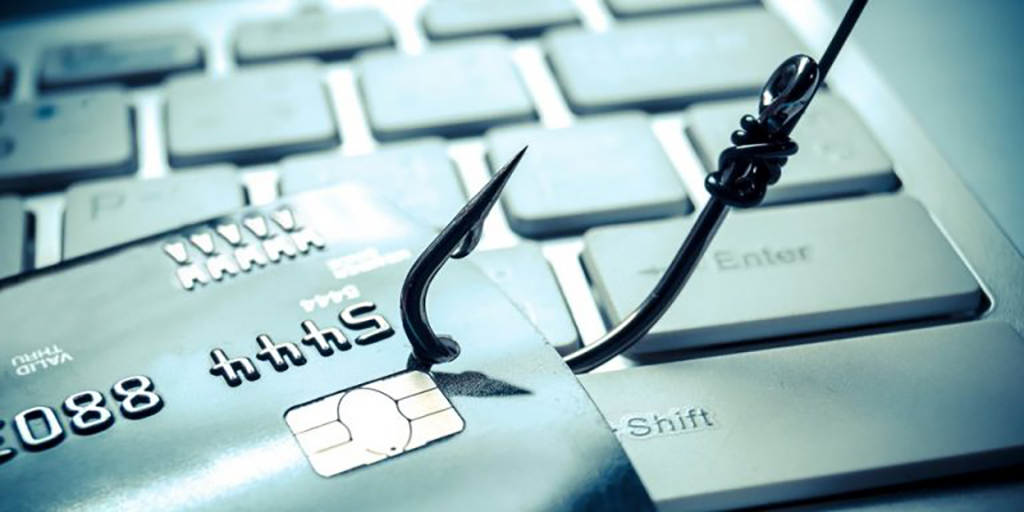
Διάφορες τάσεις στις διαδικτυακές απάτες και το phishing για το 2025 επισημαίνει η ετήσια έκθεση της Kaspersky καθώς τον προηγούμενο χρόνο, οι phishers άλλαξαν τον τρόπο δράσης τους – που μέχρι τότε αφορούσε κυρίως μαζικές εκστρατείες – και στράφηκαν σε στοχευμένες επιθέσεις.
Ο στόχος αυτών των επιθέσεων δεν αφορά μόνο την υποκλοπή προσωπικών στοιχείων διασύνδεσης αλλά και βιομετρικών δεδομένων, όπως φωτογραφίες προσώπου, με σκοπό να παρακάμψουν τον έλεγχο ταυτότητας.
Το ευρύτερο ψηφιακό περιβάλλον του phishing παρουσίασε επίσης αυξημένη προσαρμογή ανά περιοχή, με τους επιτιθέμενους να προσαρμόζουν τις μεθόδους τους στις τοπικές αγορές και να εκμεταλλεύονται πλατφόρμες ψυχαγωγίας, δημόσιες υπηρεσίες, εργαλεία τεχνητής νοημοσύνης και εφαρμογές μηνυμάτων για να κλέβουν διαπιστευτήρια και να εξαπατούν χρήστες.
Στο κυνήγι των selfies
Οι ειδικοί της Kaspersky παρατήρησαν επίσης αύξηση στις επιθέσεις phishing που παρουσιάζονταν ως έλεγχοι «Know Your Customer» (KYC). Σε ψεύτικες ιστοσελίδες, οι οποίες ζητούσαν πλήρες όνομα, διεύθυνση email και αριθμό τηλεφώνου, οι phishers προσπαθούσαν να αποκτήσουν τα σκαναρισμένα διαβατήρια των θυμάτων ή φωτογραφίες των προσώπων τους από διαφορετικές γωνίες. Αυτές οι εικόνες μπορούν ενδεχομένως να χρησιμοποιηθούν από απατεώνες για να κλέψουν λογαριασμούς σε υπηρεσίες που απαιτούν επαλήθευση ταυτότητας μέσω φωτογραφίας ή βίντεο.
Εξάπλωση του phishing σε εφαρμογές ανταλλαγής μηνυμάτων
Οι λογαριασμοί σε WhatsApp και Telegram ήταν μεταξύ των κορυφαίων στόχων για phishing και απάτες τον περασμένο χρόνο. Οι κυβερνοεγκληματίες συχνά προσπάθησαν να κλέψουν λογαριασμούς WhatsApp μέσω διαγωνισμών για παιδιά, μια πρακτική που στο παρελθόν ήταν ευρέως διαδεδομένη για χρήστες του Telegram. Χρησιμοποίησαν τον ίδιο σχεδιασμό και φωτογραφίες στις ψεύτικες σελίδες ψηφοφορίας, αλλά με διαφορετικές γλώσσες. Οι ειδικοί της Kaspersky παρατήρησαν παρόμοιες σελίδες στα αγγλικά, ρωσικά, γερμανικά, ισπανικά, τoύρκικα και ολλανδικά.
Επιπλέον, οι phishers πρότειναν ενεργά στους χρήστες δωρεάν συνδρομές στο Telegram Premium. Για να τις αποκτήσουν, εξαπατούσαν τα θύματα έτσι ώστε αυτά να εισάγουν τον αριθμό τηλεφώνου τους και τον κωδικό μιας χρήσης σε μια ψεύτικη σελίδα σύνδεσης, με αποτέλεσμα να γίνεται υποκλοπή των διαπιστευτηρίων τους. Παλαιότερα, αυτές οι πρακτικές phishing παρατηρούνταν μόνο στα ρωσικά και αγγλικά, αλλά πέρυσι οι ειδικοί της Kaspersky τα ανίχνευσαν, για παράδειγμα, και στα ισπανικά και ουζμπεκικά.
Απάτες με ψεύτικα εισιτήρια συναυλιών
Το 2025, οι απατεώνες στόχευαν συχνά τους μουσικόφιλους με απάτες που χρησιμοποιούσαν ψεύτικες ιστοσελίδες πώλησης και διανομής εισιτηρίων, προσφέροντας δωρεάν δελτία εισόδου για συναυλίες δημοφιλών καλλιτεχνών. Όπως συμβαίνει σε πολλές τέτοιου είδους απάτες, ζητούνταν από τα θύματα να πληρώσουν ένα μικρό ποσό για παραλάβουν τα εισιτήρια τους, αλλά τελικά δεν λάμβαναν τίποτα. Οι ειδικοί της Kaspersky εντόπισαν επίσης ενέργεια phishing που απαιτούσε από τους χρήστες να συνδεθούν μέσω social media για να συμμετάσχουν σε live streaming και να ψηφίσουν τον αγαπημένο τους καλλιτέχνη. Αυτές οι ψεύτικες σελίδες διασύνδεσης είχαν στόχο να κλέψουν τα διαπιστευτήρια των χρηστών. Επιπλέον, στη συγκεκριμένη εκστρατεία, οι κυβερνοεγκληματίες εκμεταλλεύτηκαν την αξιοπιστία που εμπνέουν γνωστές εταιρείες, όπως η Google και η Spotify.
Στο σύγχρονο τοπίο απειλών phishing, η προστασία από ψεύτικες ιστοσελίδες πρέπει να αποτελεί κορυφαία προτεραιότητα για τους χρήστες. Το Kaspersky Premium χρησιμοποιεί προηγμένη τεχνολογία ανίχνευσης που αναλύει τα χαρακτηριστικά των ιστοσελίδων και τα URLs για να εντοπίζει ύποπτα μοτίβα.
Τι να προσέξετε
Για να αποφύγετε να πέσετε θύμα phishing, η καλύτερη επιλογή είναι να παραμένετε προσεκτικοί: κάντε κλικ σε συνδέσμους μόνο αν είστε σίγουροι ότι μπορείτε να εμπιστευτείτε τον αποστολέα. Αν ο αποστολέας είναι αξιόπιστος αλλά το περιεχόμενο του μηνύματος φαίνεται περίεργο, αξίζει να επικοινωνήσετε μαζί του με κάποιον εναλλακτικό τρόπο. Αν σας ζητούν να επισκεφθείτε μια ιστοσελίδα, ελέγξτε προσεκτικά το όνομα του URL. Ωστόσο, για να μείνετε απολύτως ήσυχοι, είναι ακόμα καλύτερο να μεριμνήσετε για την προληπτική σας προστασία με λύσεις anti-phishing.
Πηγή: ot.gr





Σχολιασμός άρθρου
Τα σχόλια εκφράζουν τον σχολιαστή, όχι τη Δημοκρατική. Όροι σχολιασμού
Τα σχόλια εκφράζουν αποκλειστικά τον εκάστοτε σχολιαστή. Η Δημοκρατική δεν υιοθετεί αυτές τις απόψεις. Διατηρούμε το δικαίωμα να διαγράψουμε όποια σχόλια θεωρούμε προσβλητικά ή περιέχουν ύβρεις, χωρίς καμία προειδοποίηση. Χρήστες που δεν τηρούν τους όρους χρήσης αποκλείονται. Τα σχόλια δημοσιεύονται μετά από έγκριση· το e-mail δεν δημοσιεύεται.
Γίνετε ο πρώτος που θα σχολιάσει.