













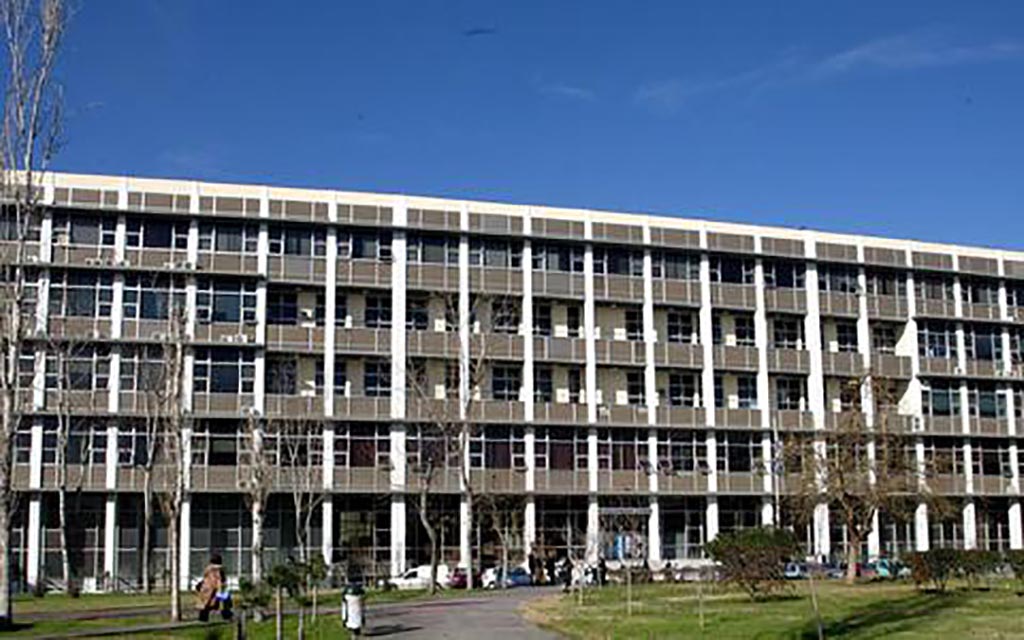
Θύμα της επιδημίας ιών που έχει «μολύνει» εκατοντάδες χιλιάδες υπολογιστές κρατικών φορέων και οικιακών χρηστών, από διεθνή εγκληματική ομάδα που υποκλέπτουν ψηφιακά αρχεία και απαιτούν λύτρα για τα επιστρέψουν, έπεσε το Αριστοτέλειο Πανεπιστήμιο Θεσσαλονίκης.
Του ανταποκριτή μας στη Θεσσαλονίκη στο www.thestival.gr
Το πρωί του Σαββάτου το τμήμα Δίωξης Ηλεκτρονικού Εγκλήματος ενημερώθηκε από το διαχειριστή του Κέντρου Ηλεκτρονικής Διακυβέρνησης του Αριστοτέλειου Πανεπιστημίου (ΑΠΘ) ότι πολλοί χρήστες της πλατφόρμας κατήγγειλαν στην Υπηρεσία Εξυπηρέτησης Χρηστών συμπτώματα επιθετικής μόλυνσης από κακόβουλο λογισμικό – ιό κρυπτογράφησης (ransomware).
Τα συμπτώματα που διαπίστωσαν οι χρήστες στους υπολογιστές τους ήταν α) κρυπτογράφηση τοπικών αρχείων σε αφαιρούμενα μέσα (USB) και β) Αφαίρεση αρχείων που βρίσκονται σε διαχειριστικούς φακέλους.
Από τους αρμόδιους διαχειριστές του Κέντρου Ηλεκτρονικής Διακυβέρνησης του ΑΠΘ επισημαίνεται ότι μετά τις πολλές καταγγελίες που υπήρξαν και την εξακρίβωση της επίθεσης λήφθηκαν όλα τα αναγκαία μέτρα για τη μη περαιτέρω διασπορά του κακόβουλου λογισμικού και την αντιμετώπιση του προβλήματος.
Το «χτύπημα» των κυβερνοληστών, που σημειώθηκε χθες, έχει προκαλέσει τεράστια προβλήματα σχεδόν σε όλο τον κόσμο με εταιρείες κολοσσούς όπως η Renault, η ΝISSAN, o Ισπανικός Οργανισμός Τηλεπικοινωνιών (Telefonica) και το Εθνικό Σύστημα Υγείας στην Αγγλία και τη Σκωτία να έχουν σοβαρά προβλήματα λειτουργίας.
Η ανακοίνωση του Κέντρου Ηλεκτρονικής Διακυβέρνησης του ΑΠΘ
«Αγαπητά μέλη της πανεπιστημιακής κοινότητας
Σας ενημερώνουμε ότι τις τελευταίες ώρες είναι σε εξέλιξη κρούσματα επίθεσης ιού σε υπολογιστές του ΑΠΘ. Επειδή σε ορισμένες περιπτώσεις η συμπεριφορά του ιού είναι κρυπτογράφηση αρχείων του υπολογιστή (ιός ransomware) που έχει μολυνθεί επισημαίνουμε άμεσα την αναγκαιότητα λήψης των αντιγράφων ασφαλείας των αρχείων του υπολογιστή σας.
Για την προστασία του υπολογιστή σας βεβαιωθείτε ότι έχετε ενημερώσει σήμερα το πρόγραμμα προστασίας από ιούς που χρησιμοποιείτε καθώς και το λειτουργικό του υπολογιστή σας. Αποσυνδέστε τις συσκευές λήψης αντιγράφων από τον υπολογιστή σας (usb stick, φορητούς δίσκους κλ) και μην ανοίγετε συνημμένα αρχεία μηνυμάτων που λάβατε από άγνωστους αποστολείς καθώς αυτά μπορεί να περιέχουν τον ιό.
Οι τεχνικοί μας διερευνούν το περιστατικό ασφαλείας».



Σχολιασμός άρθρου
Τα σχόλια εκφράζουν τον σχολιαστή, όχι τη Δημοκρατική. Όροι σχολιασμού
Τα σχόλια εκφράζουν αποκλειστικά τον εκάστοτε σχολιαστή. Η Δημοκρατική δεν υιοθετεί αυτές τις απόψεις. Διατηρούμε το δικαίωμα να διαγράψουμε όποια σχόλια θεωρούμε προσβλητικά ή περιέχουν ύβρεις, χωρίς καμία προειδοποίηση. Χρήστες που δεν τηρούν τους όρους χρήσης αποκλείονται. Τα σχόλια δημοσιεύονται μετά από έγκριση· το e-mail δεν δημοσιεύεται.
Γίνετε ο πρώτος που θα σχολιάσει.