


















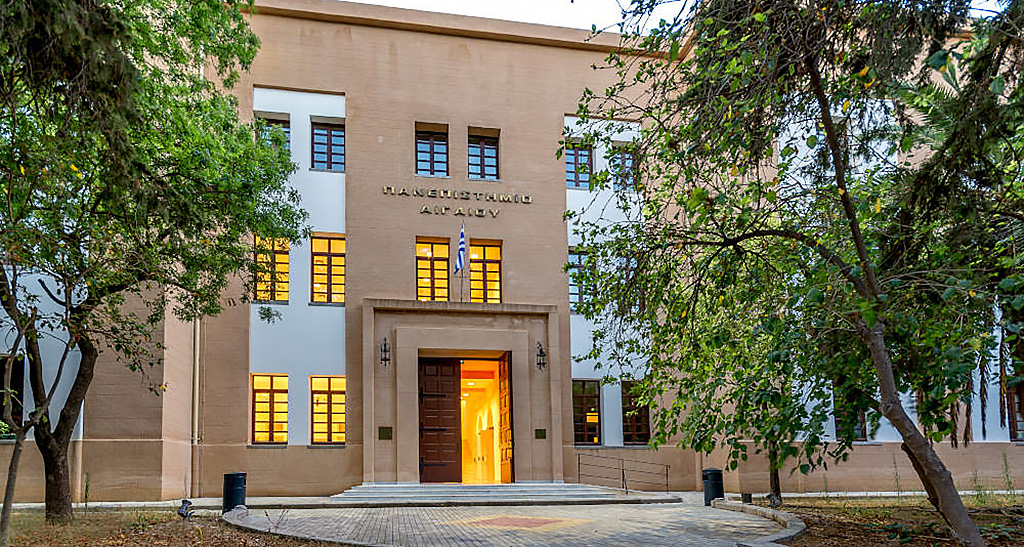
Τα συστήματα του ΑΕΙ τέθηκαν σε ψηφιακή ομηρία τον Μάρτιο και οι κυβερνοεκβιαστές επανήλθαν πριν από δύο εβδομάδες ζητώντας ξανά λύτρα
Τα συστήματα του ΑΕΙ τέθηκαν σε ψηφιακή ομηρία τον Μάρτιο και οι κυβερνοεκβιαστές επανήλθαν πριν από δύο εβδομάδες ζητώντας ξανά λύτρα
Στο Σκοτεινό Διαδίκτυο, σε σελίδα της ομάδας κυβερνοεκβιαστών LockBit, έχουν αναρτηθεί από τις 27 Νοεμβρίου εκατοντάδες αρχεία που υποκλάπηκαν από το Πανεπιστήμιο Αιγαίου. Τα ηλεκτρονικά συστήματα του ιδρύματος είχαν τεθεί υπό ψηφιακή ομηρία στις 2 Μαρτίου. Το αρχικό αίτημα των κυβερνοεγκληματιών για πληρωμή λύτρων δεν ικανοποιήθηκε τότε, ενώ για καιρό δεν υπήρχε στο εκπαιδευτικό ίδρυμα ένδειξη πιθανής διαρροής δεδομένων. Ωσπου πριν από δύο εβδομάδες οι επιτιθέμενοι επανήλθαν. Φέρεται να έστειλαν μήνυμα απαιτώντας την πληρωμή τους, αλλιώς θα δημοσιοποιούσαν αρχεία που είχαν υφαρπάξει.
Από το Πανεπιστήμιο Αιγαίου αναφέρουν στην «Κ» ότι ενημέρωσαν την Αρχή Προστασίας Δεδομένων Προσωπικού Χαρακτήρα και ότι βρίσκεται σε εξέλιξη έρευνα για να διαπιστωθεί τι περιλαμβάνεται στα δεδομένα που έχουν διαρρεύσει. Από δειγματοληπτικό έλεγχο της «Κ» στο Σκοτεινό Διαδίκτυο προκύπτει ότι στα αρχεία βρίσκονται και προσωπικά δεδομένα υπαλλήλων του πανεπιστημίου, όπως βεβαιώσεις «πόθεν έσχες» και φορολογικές ενημερότητες. Οπως γίνεται αντιληπτό, ορισμένοι υπάλληλοι αποθήκευαν σε υπολογιστές της εργασίας τους προσωπικά έγγραφα. Ακόμη, μεταξύ των αρχείων που διέρρευσαν περιλαμβάνονται έντυπα διαγωνιστικών διαδικασιών, κατόψεις κτιρίων, εσωτερικά έγγραφα του πανεπιστημίου και πιστοποιητικά ολοκλήρωσης σπουδών.
Πίσω από την επίθεση φαίνεται πως βρίσκεται η ομάδα κυβερνοεκβιαστών LockBit. Οι κυβερνοεπιθέσεις με κακόβουλα λογισμικά τύπου ransomware, κατά τις οποίες οι δράστες κρυπτογραφούν τα αρχεία του θύματός τους και ζητούν λύτρα σε μορφή κρυπτονομισμάτων, είναι ιδιαίτερα διαδεδομένες και στη χώρα μας. Πρόσφατα, αντίστοιχο περιστατικό καταγράφηκε στην Εταιρεία Ακινήτων Δημοσίου, ενώ το 2022 είχαν πληγεί τα ΕΛΤΑ. Η «Κ» είχε αποκαλύψει τη διαρροή αρχείων των ΕΛΤΑ στο Σκοτεινό Διαδίκτυο, στη σελίδα της συμμορίας Vice Society. Μεταξύ του επίμαχου υλικού περιλαμβάνονταν προσωπικά δεδομένα πολιτών, όπως ονοματεπώνυμα, τηλέφωνα και διευθύνσεις.
Τον περασμένο Ιούνιο η υπηρεσία κυβερνοασφάλειας των ΗΠΑ μαζί με αντίστοιχες υπηρεσίες άλλων έξι χωρών εξέδωσαν αναφορά σχετικά με τη δράση του LockBit. Ηταν το πιο δημοφιλές κακόβουλο λογισμικό αυτού του τύπου το 2022. Το FBI αποδίδει περίπου 1.700 επιθέσεις σε αυτού του τύπου το λογισμικό από το 2020 μέχρι και πρόσφατα στις ΗΠΑ. Την ίδια περίοδο, από θύματα στις ΗΠΑ καταβλήθηκαν λύτρα ύψους 91 εκατ. δολαρίων. Προκάτοχος του LockBit θεωρείται το ransomware ABCD, που εμφανίστηκε το 2019. Τότε οι κυβερνοεκβιαστές ζητούσαν από ένα έως τρία bitcoins για να στείλουν στο θύμα το κλειδί της αποκρυπτογράφησης. Οι πρώτες αναφορές για την εμφάνιση του LockBit γίνονται τον Ιανουάριο του 2020 σε ρωσόφωνες διαδικτυακές ομάδες συζήτησης κυβερνοεγκληματιών.
Εκτιμάται ότι το συγκεκριμένο ransomware χρησιμοποιείται ως υπηρεσία. Στρατολογούνται δηλαδή διαφορετικοί δράστες, στους οποίους δίνεται η δυνατότητα να αξιοποιήσουν την υποδομή και τα εργαλεία της ομάδας LockBit για να πλήξουν κάποιο στόχο. Βασική σύσταση τόσο των ξένων υπηρεσιών κυβερνοασφάλειας όσο και της Δίωξης Ηλεκτρονικού Εγκλήματος της Ελληνικής Αστυνομίας είναι να μην καταβάλλονται λύτρα, καθώς κανείς δεν μπορεί να εγγυηθεί ότι οι δράστες θα τηρήσουν τον λόγο τους και ότι τα θύματα θα ανακτήσουν τα αρχεία τους.
Πηγή kathimerini.gr
Γιάννης Παπαδόπουλος


Σχολιασμός άρθρου
Τα σχόλια εκφράζουν τον σχολιαστή, όχι τη Δημοκρατική. Όροι σχολιασμού
Τα σχόλια εκφράζουν αποκλειστικά τον εκάστοτε σχολιαστή. Η Δημοκρατική δεν υιοθετεί αυτές τις απόψεις. Διατηρούμε το δικαίωμα να διαγράψουμε όποια σχόλια θεωρούμε προσβλητικά ή περιέχουν ύβρεις, χωρίς καμία προειδοποίηση. Χρήστες που δεν τηρούν τους όρους χρήσης αποκλείονται. Τα σχόλια δημοσιεύονται μετά από έγκριση· το e-mail δεν δημοσιεύεται.
Γίνετε ο πρώτος που θα σχολιάσει.