












H διείσδυση του Διαδικτύου και η αύξηση των συναλλαγών με ηλεκτρονικά μέσα από τη μία και η διαρκής ανανέωση των μεθόδων e-απάτης από την άλλη έχουν ως αποτέλεσμα την αλματώδη αύξηση του κυβερνοεγκλήματος
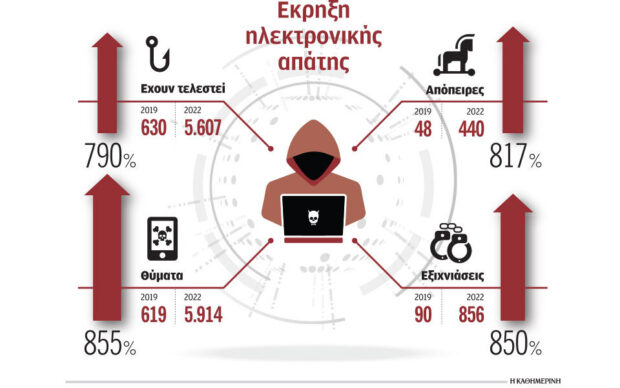
Σε έξαρση βρίσκεται η ηλεκτρονική απάτη στην Ελλάδα, γεγονός που οφείλεται όχι μόνο στη μεγάλη διείσδυση του Διαδικτύου και των κινητών τηλεφώνων, αλλά και στο γεγονός ότι οι κυβερνοεγκληματίες ανακαλύπτουν συνεχώς νέους τρόπους εξαπάτησης. Τα στοιχεία που παρέσχε το υπουργείο Προστασίας του Πολίτη σε απάντηση κοινοβουλευτικής ερώτησης, και αφορούν μόνο το διάστημα 2019-2022, φανερώνουν την αλματώδη άνοδο του κυβερνοεγκλήματος. Εάν ληφθεί υπόψη ότι πρόκειται μόνο για τις περιπτώσεις απάτης με υπολογιστή του άρθρου 386Α του Ποινικού Κώδικα που δηλώνονται στις Αρχές –συχνά όταν τα χρηματικά ποσά είναι μικρά τα θύματα δεν απευθύνονται στην Αστυνομία– τότε ενδέχεται το πραγματικό μέγεθος του ηλεκτρονικού εγκλήματος να είναι πολύ μεγαλύτερο.
Τι φανερώνουν όμως τα στοιχεία; Οτι πέρυσι, σε σχέση με το 2019, οι τελεσθείσες ηλεκτρονικές απάτες αυξήθηκαν κατά 790%, με το ποσοστό αυτό να ανέρχεται σε 52%, εάν η σύγκριση γίνει με το 2021. Τα θύματα των κυβερνοεγκληματιών αυξάνονται με γεωμετρική πρόοδο: Το 2019 η Ελληνική Αστυνομία είχε καταγράψει 619 θύματα, τα οποία διπλασιάστηκαν το 2020, με τον ρυθμό αύξησής τους να είναι αλματώδης τη διετία 2021-2022. Πέρυσι, υπήρξαν 5.914 θύματα, αριθμός που είναι μεγαλύτερος κατά 53% και κατά 385% έναντι του 2021. Πόσες από τις περιπτώσεις αυτές εξιχνιάζονται; Πέρυσι εξιχνιάστηκαν κατά περίπου δέκα φορές περισσότερες απάτες, σε σχέση με το 2019, δηλαδή 856 υποθέσεις έναντι 90.
Το αδίκημα, που αντιστοιχεί στο άρθρο 386Α του Ποινικού Κώδικα, περιλαμβάνει την αποστολή παραποιημένων ψηφιακών δεδομένων, παραπλανητικών μηνυμάτων ηλεκτρονικού ταχυδρομείου ή ιών που οδηγούν σε απώλεια περιουσίας. Σε αυτή την κατηγορία εγκλημάτων ανήκει η απατηλή αποκόμιση στοιχείων τραπεζικών καρτών, η αποστολή email που παραπέμπουν σε τυπικά μηνύματα των τραπεζών (phishing), η εισαγωγή παραπλανητικών υπερσυνδέσμων σε δημοφιλείς διαδικτυακούς τόπους, όπως και η ενσωμάτωση κακόβουλου λογισμικού κώδικα σε ιστοσελίδα. Εξίσου διαδεδομένη μορφή απάτης είναι η αποστολή ηλεκτρονικών σημειωμάτων σε φορολογούμενους πολίτες εκ μέρους «δήθεν» της Ανεξάρτητης Αρχής Δημοσίων Εσόδων. Ωστόσο, ο τρόπος αυτός εξαπάτησης δεν περιλαμβάνεται στα στοιχεία της Ελληνικής Αστυνομίας.
Μία χαρακτηριστική και αρκετά παλιά ηλεκτρονική μέθοδος εξαπάτησης έχει κατηγοριοποιηθεί ως νιγηριανή απάτη. Ο παραλήπτης ενημερώνεται μέσω email συνήθως είτε ότι αποτελεί τον μοναδικό κληρονόμο μιας πολύ μεγάλης περιουσίας, είτε ότι έναντι υψηλής αμοιβής θα μπορούσε να βοηθήσει για να μεταφερθεί εκτός Νιγηρίας –στον δικό του τραπεζικό λογαριασμό– ένα πολύ μεγάλο χρηματικό ποσό, με προϋπόθεση να αποστείλει σειρά προσωπικών στοιχείων του. Παρότι πρόκειται για εξόφθαλμη απάτη, πέρυσι τελέστηκαν 29 τέτοιου είδους απάτες, αριθμός που είναι χαμηλότερος (-37%) σε σχέση με το 2021.
Οπως αναφέρει το υπουργείο Προστασίας του Πολίτη, οι δράστες των διαδικτυακών απατών έχουν τη δυνατότητα να αποκρύπτουν, με τη χρήση κατάλληλων εργαλείων, την πραγματική τους τοποθεσία και ταυτότητα, ενώ σε μεγάλο αριθμό υποθέσεων βρίσκονται εκτός της ελληνικής επικράτειας. Η επιλογή των υποψήφιων θυμάτων είναι κατά βάση τυχαία, αφού αποστέλλονται προς αυτά μαζικά μηνύματα ηλεκτρονικού ταχυδρομείου, μηνύματα «spam» ή πραγματοποιούνται κλήσεις, με αυτοματοποιημένο τρόπο, σειριακά σε όλους τους τηλεφωνικούς αριθμούς.
Το κόλπο με τις μεγάλες αποδόσεις και εικονικά ψηφιακά καταστήματα
Εκτός όμως από την απάτη του άρθρου 386Α του Ποινικού Κώδικα που προϋποθέτει τη χρήση υπολογιστή και την αποστολή παραπλανητικών μηνυμάτων κ.λπ., σε έξαρση βρίσκεται και το είδος του εγκλήματος που βασίζεται, σε δεύτερη φάση, στη χρήση υπολογιστή.
Πρόκειται για εταιρείες-κελύφη που καταφέρνουν να αποσπάσουν σημαντικά ποσά από ανυποψίαστους πολίτες με δέλεαρ επενδύσεις με γρήγορες και εύκολες αποδόσεις.
Σε αυτές τις περιπτώσεις, ένας υπάλληλος τηλεφωνικού κέντρου, που συνήθως βρίσκεται εκτός Ελλάδας, καλεί έναν ανυποψίαστο πολίτη και του λέει αυτό που θα ήθελε να ακούσει. Με πολύ μικρό αρχικό κεφάλαιο, συνήθως 250 ευρώ, μπορεί να κερδίσει πολλά επενδύοντας σε χρηματοοικονομικά προϊόντα. Τον παραπέμπει στον εξειδικευμένο «επενδυτικό σύμβουλο», ο οποίος του εξηγεί πώς λειτουργούν, για παράδειγμα, οι επενδύσεις σε δυαδικά δικαιώματα προαίρεσης (binary options) ή σε κρυπτονομίσματα.
Η δράση αυτού του είδους του κυκλώματος έχει προκαλέσει, βάσει παλαιότερων εκτιμήσεων, οικονομική ζημία άνω των 200 εκατ. ευρώ, με τα θύματα, σε πολλές περιπτώσεις, να διστάζουν να καταφύγουν στις Αρχές. Κι αυτό επειδή, ιδιαίτερα συχνά, συναινούν στην εγκατάσταση στον υπολογιστή τους λογισμικού απομακρυσμένης πρόσβασης, ώστε να διευκολυνθεί η εγγραφή τους στην επενδυτική πλατφόρμα. Σε πολλές περιπτώσεις, κοινοποιούν στον μέχρι πρότινος άγνωστο συνομιλητή τους και τα στοιχεία πρόσβασης στον τραπεζικό λογαριασμό τους, ώστε να πραγματοποιηθεί εύκολα και σύντομα η μεταβίβαση του ποσού που απαιτείται για να γίνουν συνδρομητές. Το 2022 καταγράφηκαν 185 τέτοιου είδους απάτες, σύμφωνα με τα στοιχεία του υπουργείου Προστασίας του Πολίτη.
Αχαρτογράφητο είναι, σε μεγάλο βαθμό, και το ακριβές μέγεθος των απωλειών από ηλεκτρονικά καταστήματα-μαϊμού. Υπολογίζεται ότι διακινήθηκαν δύο εκατομμύρια ευρώ μόνο από τους τραπεζικούς λογαριασμούς κυκλώματος που εξιχνιάστηκε πέρυσι το καλοκαίρι και είχε δημιουργήσει 12 ψεύτικα e-shops των οποίων η βραχύβια λειτουργία ήταν μικρότερη από 8 μήνες.
Σύμφωνα με τους ειδικούς, τα περισσότερα ηλεκτρονικά εγκλήματα είναι δυνατόν να προληφθούν, εάν, για παράδειγμα, το θύμα-στόχος δεν κάνει κλικ στον σύνδεσμο που περιέχει μήνυμα άγνωστου αποστολέα ή εάν αναζητήσει τα πραγματικά στοιχεία ταυτότητας των δυνάμει αντισυμβαλλομένων του.



Σχολιασμός άρθρου
Τα σχόλια εκφράζουν τον σχολιαστή, όχι τη Δημοκρατική. Όροι σχολιασμού
Τα σχόλια εκφράζουν αποκλειστικά τον εκάστοτε σχολιαστή. Η Δημοκρατική δεν υιοθετεί αυτές τις απόψεις. Διατηρούμε το δικαίωμα να διαγράψουμε όποια σχόλια θεωρούμε προσβλητικά ή περιέχουν ύβρεις, χωρίς καμία προειδοποίηση. Χρήστες που δεν τηρούν τους όρους χρήσης αποκλείονται. Τα σχόλια δημοσιεύονται μετά από έγκριση· το e-mail δεν δημοσιεύεται.
Γίνετε ο πρώτος που θα σχολιάσει.