
















Κύμα κυβερνοεπιθέσεων με στόχο ξενοδοχεία και πελάτες, έχουν σημειωθεί σε Γαλλία και Πορτογαλία. Οι επιθέσεις αυτές πραγματοποιούνται με εξελιγμένες μεθόδους, χρησιμοποιώντας το extranet της Booking.com και εκτιμάται ότι θα επεκταθούν και σε άλλες χώρες.
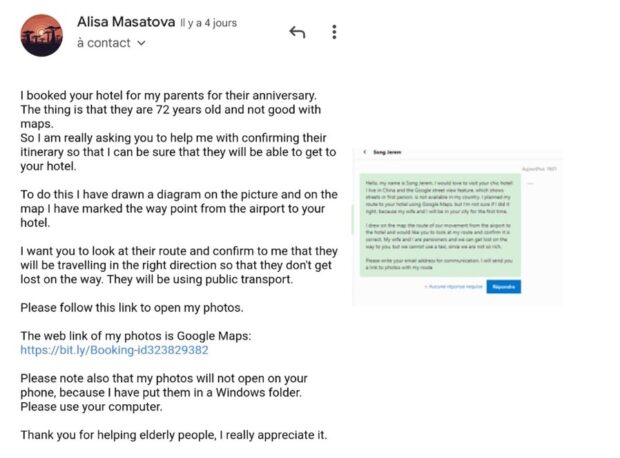
Το πρώτο είδος κυβερνοεπίθεσης έρχεται μέσω ψευδών κρατήσεων που διενεργούνται μέσω της Booking.com. Ο ψεύτικος πελάτης στέλνει ένα μήνυμα μέσω του extranet της Booking.com, προκειμένου να λάβει μια απευθείας ηλεκτρονική διεύθυνση του ξενοδοχείου.
Ως δεύτερο βήμα, ο ψεύτικος πελάτης στέλνει ένα άμεσο email με έναν σύνδεσμο, προκειμένου να επαληθεύσει ορισμένες πληροφορίες, όπως η διαδρομή των Χαρτών Google για να φτάσει στο ξενοδοχείο. Αυτός ο σύνδεσμος περιλαμβάνει κακόβουλο λογισμικό, που δεν ανιχνεύεται από όλα τα λογισμικά προστασίας από ιούς και κλέβει όλους τους καταχωρημένους κωδικούς πρόσβασης στον υπολογιστή, εστιάζοντας σε αυτούς που του επιτρέπουν να αναλάβει τον έλεγχο του extranet της Booking.com, πιθανότατα για να κλέψουν τα δεδομένα από πελάτες.
Σε αυτή την μέθοδο εμφανίζονται τα ονόματα Christian Robinson (Ισπανία), Alisa Matasova (Ισπανία), Lie Hang (Κίνα) και Song Jerem (Κίνα), αλλά πιθανότατα σύντομα θα χρησιμοποιήσουν άλλα ονόματα.
Σε κάθε περίπτωση, οι υπολογιστές και ολόκληρο το δίκτυο του ξενοδοχείου μπορεί να μολυνθούν. Φαίνεται ότι ο στόχος είναι να πάρουν τον έλεγχο του extranet της Booking.com για να αλλάξουν το εμπορικό όνομα, τα στοιχεία επικοινωνίας, τα δωμάτια και τις τιμές των ξενοδοχείων.
Υπογραμμίζεται ότι ορισμένα λογισμικά προστασίας από ιούς (μόνο λίγα) θα εντοπίσουν τον μολυσμένο σύνδεσμο και άλλα όχι! Ως εκ τούτου οι ξενοδόχοι πρέπει να είναι προσεκτικοί μόλις λάβουν ένα μήνυμα από την Booking.com. Είναι αλήθεια ότι όλο και περισσότερα λογισμικά προστασίας από ιούς θα είναι σε θέση να ανιχνεύσουν το κακόβουλο αρχείο, αλλά ταυτόχρονα οι κυβερνοεγκληματίες θα επιδιώξουν να αναπτύξουν και άλλους παρόμοιους ιούς αν ο πρώτος αποκλειστεί συστηματικά.
Επίσης είναι σημαντικό να γίνει κατανοητό ότι η διαδικασία που ακολουθούν οι εγκληματίες του κυβερνοχώρου στα ξενοδοχεία πιθανώς θα εξελιχθεί, αλλά προς το παρόν η διαδικασία είναι συγκεκριμένη: ένας πελάτης που φτάνει μέσω της Booking.com κάνει ένα αίτημα για μια άμεση διεύθυνση ηλεκτρονικού ταχυδρομείου (ο στόχος είναι να βγει από το περιβάλλον της Booking.com), ανεξάρτητα από την πρόφαση. Στη συνέχεια, στέλνουν ένα μήνυμα ηλεκτρονικού ταχυδρομείου που προτρέπει το ξενοδοχείο να κάνει κλικ σε έναν σύνδεσμο (ή να ανοίξει ένα συνημμένο αρχείο). Κάθε αίτημα επισκέπτη που ακολουθεί αυτό το μοτίβο θα πρέπει να θεωρείται εξαιρετικά ύποπτο. Γι’ αυτό πρέπει να ενημερωθούν και όλα τα μέλη του προσωπικού, που έχουν πρόσβαση στις διευθύνσεις ηλεκτρονικού ταχυδρομείου.
Η δεύτερη κυβερνοεπίθεση
Το δεύτερο είδος κυβερνοεπίθεσης είναι πιο περίπλοκο και μπορεί να προέλθει από το προηγούμενο hacking ή από άλλο ελάττωμα ασφαλείας στο σύστημα που δεν έχει ακόμη εντοπιστεί στα ξενοδοχεία. Ο χάκερ στέλνει ένα μήνυμα στους πελάτες μέσω του extranet της Booking.com, προκειμένου να «επιβεβαιώσει την κράτηση» (το μήνυμα περιλαμβάνει επίσης την υπογραφή της Booking.com).
Αφού ο παραλήπτης κάνει κλικ στο κουμπί «Επιβεβαίωση», του ζητείται να εισαγάγει τον αριθμό της πιστωτικής κάρτας. Ως δεύτερη επιλογή, οι χάκερ μπορούν επίσης να στείλουν ένα μήνυμα WhatsApp σε χρήστες που προσποιούνται ότι είναι εκπρόσωποι ξενοδοχείων, ζητώντας επίσης από τους χρήστες να κάνουν κλικ στον σύνδεσμο και να αποκαλύψουν τα στοιχεία της πιστωτικής τους κάρτας.
Μπορείτε να βρείτε περισσότερες πληροφορίες, διαβάζοντας το παρακάτω άρθρο στα γαλλικά που περιλαμβάνει επίσης παραδείγματα μηνυμάτων.
Με επείγουσα εγκύκλιό του το Ξενοδοχειακό Επιμελητήριο Ελλάδος, προειδοποιεί τα μέλη του για την ανησυχητική αυτή κατάσταση.
Πηγή money-tourism.gr




Σχολιασμός άρθρου
Τα σχόλια εκφράζουν τον σχολιαστή, όχι τη Δημοκρατική. Όροι σχολιασμού
Τα σχόλια εκφράζουν αποκλειστικά τον εκάστοτε σχολιαστή. Η Δημοκρατική δεν υιοθετεί αυτές τις απόψεις. Διατηρούμε το δικαίωμα να διαγράψουμε όποια σχόλια θεωρούμε προσβλητικά ή περιέχουν ύβρεις, χωρίς καμία προειδοποίηση. Χρήστες που δεν τηρούν τους όρους χρήσης αποκλείονται. Τα σχόλια δημοσιεύονται μετά από έγκριση· το e-mail δεν δημοσιεύεται.
Γίνετε ο πρώτος που θα σχολιάσει.