







Δεν πρόλαβε να εκκινήσει η προανάκριση για την νέα υπόθεση απάτης «phishing» – «ηλεκτρονικού ψαρέματος» με θύμα μια 54χρονη ημεδαπή από την οποία αφαιρέθηκαν 8.300 ευρώ από επιτήδειους που παρίσταναν τους τεχνικούς της Microsoft και μια νέα καταγγελία με θύμα 39χρονο Ροδίτη μάγειρα ήλθε να σημάνει συναγερμό στους αστυνομικούς της Υποδιεύθυνσης Ασφαλείας Ρόδου.
Ο 39χρονος με καταγωγή από τα Λάερμα ανήρτησε στην ηλεκτρονική πλατφόρμα μικρών αγγελιών car.gr μια αγγελία για την πώληση έναντι 180 ευρώ 4 μεταχειρισμένων ζαντών αυτοκινήτου μάρκας Audi την περασμένη Τετάρτη.
Την 16η Σεπτεμβρίου 2021 ενδιαφέρθηκε για την αγορά ένα άγνωστο σ’ αυτόν πρόσωπο που για να του καταθέσει τα χρήματα του ζήτησε να του δώσει τον αριθμό της κάρτας του στην Εθνική Τράπεζα και τα 2 τελευταία ψηφία του κωδικού ασφαλείας αυτής.
Στην συνέχεια του έστειλε μέσω κινητού κωδικούς επαλήθευσης στο google και στο viber τους οποίους έδωσε τηλεφωνικά.
Το ίδιο βράδυ ο 39χρονος μετέβη σε ΑΤΜ της τράπεζας προκειμένου να δεί αν είχαν κατατεθεί τα χρήματα στον λογαριασμό του και διαπίστωσε ότι η κάρτα του ήταν μπλοκαρισμένη.
Την 17η Σεπτεμβρίου 2021 μετέβη σε κατάστημα της τράπεζας, όπου διαπίστωσε ότι είχαν αφαιρέσει από τους λογαριασμούς του συνολικά το ποσό των 42.000 ευρώ!
Πιο συγκεκριμένα από έναν λογαριασμό το ποσό των 5.000 ευρώ, από έναν δεύτερο τα ποσά των 3000, 8000, 3000, 3000, 3000, 8000, 3000 ευρώ κι από έναν τρίτο τα ποσά των 3000 και 3000 ευρώ.
Συνολικά έγιναν 10 συναλλαγές, ενώ η τράπεζα δεν τον έχει ακόμη ενημερώσει πού κατατέθηκαν τα χρήματα και υπέρ ποιού παρότι έχει μάλιστα προχωρήσει σε καταγγελία των συναλλαγών και σε αμφισβήτηση αυτών.
Στο μεταξύ, η ένταση με την οποία απάτες του είδους καταγγέλλονται σ’ όλη τη χώρα οδήγησε χθες στην έκδοση και νέας ενημερωτικής ανακοίνωσης.
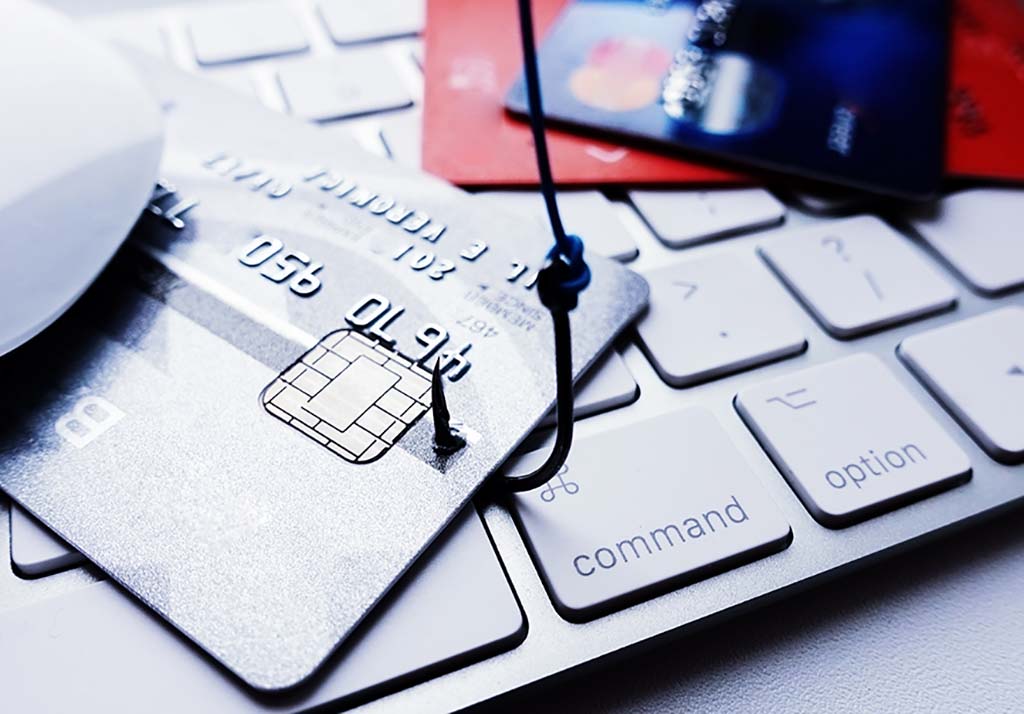
Οι χρήστες ψηφιακών τραπεζικών δικτύων κινδυνεύουν ειδικότερα από το «ηλεκτρονικό ψάρεμα»
«Όλες οι κάρτες απενεργοποιούνται προσωρινά για διαδικτυακές πληρωμές μέχρι να εγγραφείτε στα αναβαθμισμένα μέτρα ασφαλείας. Για να το ενεργοποιήσετε, ακολουθήστε τα ακόλουθα απλά βήματα».
Ένα από τα μηνύματα που λαμβάνει μία ομάδα χρηστών των εναλλακτικών ψηφιακών τραπεζικών δικτύων που σε καμία περίπτωση δεν θα πρέπει να προχωρήσουν στην ενεργοποίηση του και στην παροχή προσωπικών στοιχείων τους, καθώς πρόκειται για κλασική μορφή απάτης του «ηλεκτρονικού ψαρέματος».
Όπως έχουν επισημάνει σε δημόσιες παρεμβάσεις αρμόδια τραπεζικά στελέχη, με την μεγάλη αύξηση της χρήσης των ψηφιακών δικτύων η προληπτική ενημέρωση για τα θέματα ασφαλείας είναι απαραίτητη, ώστε οι καταναλωτές να μην πέφτουν θύματα επίδοξων απατεώνων.
Μια από τις απάτες που γνωρίζει έξαρση είναι το «ηλεκτρονικό ψάρεμα» στοιχείων (phishing), μια μορφή απάτης που μέσω emails ή sms που στέλνονται στους καταναλωτές έχει ως στόχο την υποκλοπή των προσωπικών δεδομένων του ατόμου.
Τα μηνύματα αυτά, όπως αναφέρεται στο blog της Τράπεζας Πειραιώς, περιέχουν παραπλανητικό περιεχόμενο και οι αποστολείς τους υποδύονται την ταυτότητα ενός νόμιμου οργανισμού/εταιρείας/τράπεζας.
Στόχο έχουν να αποσπάσουν απόρρητα προσωπικά και οικονομικά δεδομένα όπως, το όνομα του χρήστη ηλεκτρονικής τραπεζικής, κωδικούς πρόσβασης, στοιχεία χρεωστικών / πιστωτικών καρτών κ.ο.κ.
Στη συνέχεια, τα δεδομένα αυτά μπορούν να χρησιμοποιηθούν για την πραγματοποίηση μη εξουσιοδοτημένων οικονομικών συναλλαγών με αποτέλεσμα την πρόκληση οικονομικής ζημίας. Η πλειοψηφία των phishing μηνυμάτων επικαλείται είτε κάποιο πρόβλημα στον λογαριασμό του χρήστη, είτε απαιτεί την επιβεβαίωσή του για εκτέλεση συναλλαγής (η οποία δεν έχει λάβει επίσημη εντολή από τον χρήστη), είτε ενέργεια αναβάθμισης υπηρεσίας, είτε επιβεβαίωση προσωπικών δεδομένων.
Όσον αφορά στον τρόπο που υποκλέπτονται τα στοιχεία των καταναλωτών, συνήθη πρακτική αποτελεί η υποκλοπή τους μέσω email ή sms που αποστέλλονται και ζητούν από τον χρήστη/καταναλωτή να επισκεφθεί την ιστοσελίδα του Οργανισμού, επιλέγοντας έναν σύνδεσμο (link) που περιλαμβάνεται στο κείμενο.
Σε περίπτωση που ο συναλλασσόμενος επιλέξει να επισκεφτεί τον σύνδεσμο θα παρατηρήσει ότι η σελίδα αυτή προσομοιάζει ή και αντιγράφει πλήρως οικεία ηλεκτρονικά περιβάλλοντα, όπως την ηλεκτρονική τραπεζική της τράπεζας του κάθε καταναλωτή.
Ωστόσο, σε καμία περίπτωση το «ψεύτικο» περιβάλλον δεν αποτελεί επίσημη σελίδα του Οργανισμού που γνωρίζει. Για την ασφάλειά των καταναλωτών, όπως αναφέρεται στο ενημερωτικό σημείωμα, συστήνεται προς τους συναλλασσόμενους να μην επιλέξουν τον σύνδεσμο και δηλώσουν προσωπικά στοιχεία και κωδικούς, καθώς άμεσα οι επιτήδειοι θα προχωρήσουν σε συναλλαγές, προκαλώντας οικονομική ζημία (στον συναλλασσόμενο).
Ειδικότερα, όπως επισημαίνεται προς τους καταναλωτές, σε περίπτωση που λάβουν κάποιο ύποπτο email/sms, συστήνεται να μην εισέλθουν στο σύνδεσμο που προτρέπεται.
Στη συνέχεια και για την ασφάλειά τους θα πρέπει να επικοινωνήσουν άμεσα με τον Οργανισμό. Μετά τη δήλωση του περιστατικού και ακολουθώντας τις οδηγίες εξουσιοδοτημένου αντιπροσώπου, θα πρέπει να διαγράψουν το email ή sms, που έχουν λάβει, χωρίς να το προωθήσoυν σε κάποιον παρά μόνο σε αρμόδια υπηρεσία της τράπεζας τους, εφόσον ζητηθεί.
Όπως έχουν κατ’ επανάληψη αναφέρει οι τράπεζες προς τους καταναλωτές, από πλευράς τραπεζών δεν θα τους ζητηθούν ποτέ και με κανέναν τρόπο οι κωδικοί πρόσβασης τους σε υπηρεσίες ηλεκτρονικής τραπεζικής, ή στοιχεία και κωδικοί καρτών, αλλά ούτε θα προβούν οι τράπεζες σε διαδικασία επικαιροποίησης -επαλήθευσης προσωπικών στοιχείων, γεγονός που αποκλείει κάθε πιθανότητα το email ή sms που λαμβάνουν να προέρχεται από την τράπεζά τους.



Σχολιασμός άρθρου
Τα σχόλια εκφράζουν τον σχολιαστή, όχι τη Δημοκρατική. Όροι σχολιασμού
Τα σχόλια εκφράζουν αποκλειστικά τον εκάστοτε σχολιαστή. Η Δημοκρατική δεν υιοθετεί αυτές τις απόψεις. Διατηρούμε το δικαίωμα να διαγράψουμε όποια σχόλια θεωρούμε προσβλητικά ή περιέχουν ύβρεις, χωρίς καμία προειδοποίηση. Χρήστες που δεν τηρούν τους όρους χρήσης αποκλείονται. Τα σχόλια δημοσιεύονται μετά από έγκριση· το e-mail δεν δημοσιεύεται.
Γίνετε ο πρώτος που θα σχολιάσει.