










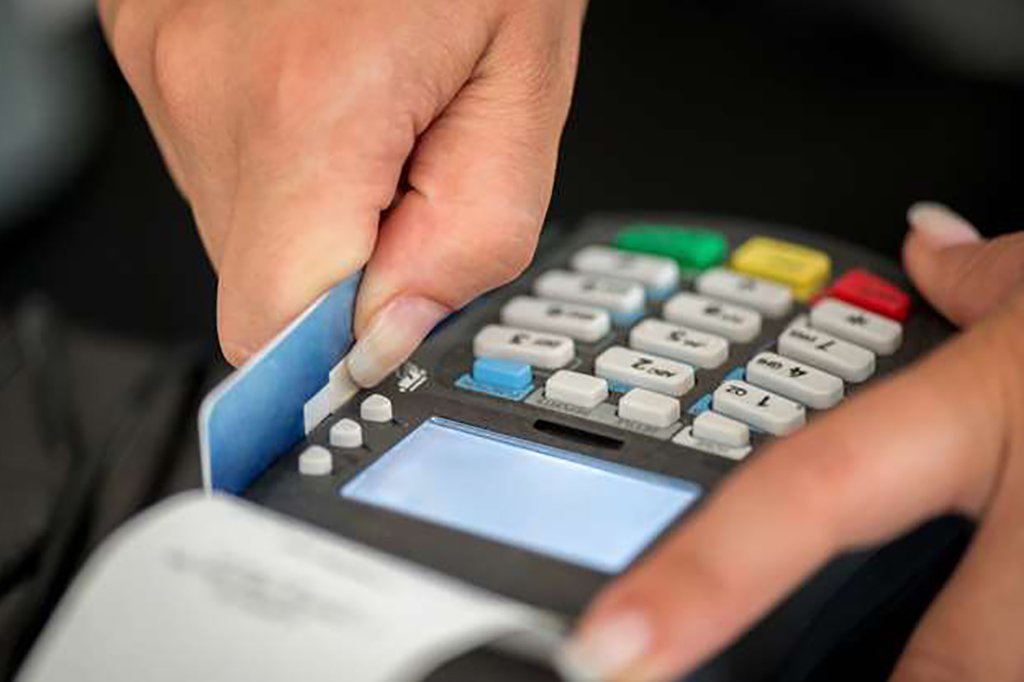
Έρμαια των χάκερς είναι όσες επιχειρήσεις από το χώρο του ηλεκτρονικού εμπορίου δεν διαφυλάσσουν επαρκώς τα προσωπικά στοιχεία των πελατών τους. Αυτό πιστοποιείται, για μία ακόμη φορά, από την υπόθεση της υποκλοπής στοιχείων καρτών πελατών επιχείρησης online κρατήσεων αεροπορικών και ακτοπλοϊκών εισιτηρίων, ξενοδοχείων, αυτοκινήτων και ταξιδιωτικών ασφαλίσεων που υποχρέωσε τις τράπεζες να προβούν στην αντικατάσταση 15.000 καρτών πληρωμών.
Η υποκλοπή που αποκαλύφθηκε από τις τράπεζες τον περασμένο Οκτώβριο – Νοέμβριο, είναι μία από τις πολλές με τις οποίες έρχονται αντιμέτωπες οι τράπεζες, οι οποίες, χωρίς δική τους ευθύνη, καλούνται να πάρουν τη ζημιά των συναλλαγών που έχουν πραγματοποιηθεί με τα κλεμμένα στοιχεία καρτών. Στην εν λόγω υποκλοπή, οι πληροφορίες του Capital.gr αναφέρουν ότι η ζημία για τις τράπεζες ανήλθε συνολικά σε 20.000 – 30.000 ευρώ, ποσό που κρίνεται αμελητέο, όπως επίσης και το κόστος για την αντικατάσταση των καρτών, η οποία έχει ήδη ολοκληρωθεί. Το μεγαλύτερο ζήτημα δημιουργείται με την ταλαιπωρία των πελατών, οι οποίοι ενημερώνονται πως η κάρτα τους αποσύρεται και αναμένουν νέα κάρτα που θα πρέπει να ενεργοποιήσουν για να μπορούν να κάνουν τις συναλλαγές τους. Σημειώνεται ότι οι τράπεζες διέκοψαν επίσης τη συνεργασία με το πρακτορείο, όπως το κάνουν με κάθε επιχείρηση σε αντίστοιχη περίπτωση υποκλοπής.
Πώς υποκλέπτονται τα στοιχεία των καρτών
Πώς ακριβώς δρουν οι χάκερς “ψαρεύοντας” τα στοιχεία καρτών; Η περίπτωση του online τουριστικού πρακτορείου είναι ένα παράδειγμα της “copy paste” πρακτικής που εφαρμόζουν οι επιτήδειοι. “Τρυπώνουν” στο λογισμικό επιχειρήσεων του e – commerce, αποστέλλοντας ένα e – mail “δόλωμα”, το οποίο ανοίγει ανυποψίαστος κάποιος υπάλληλος της επιχείρησης. Με το άνοιγμα του e – mail, ο χάκερ αποκτά αυτόματα πρόσβαση στις κάρτες των πελατών της επιχείρησης και γνωρίζοντας ότι οι κάρτες είναι σειριακές (οι κάρτες ονομάζονται έτσι διότι εκδίδονται από τις τράπεζες με αριθμητική σειρά δηλ. με τελευταίο ψηφίο 1,2,3,4 κ.ο.κ.), μπορεί να παραλλάξει το τελευταίο ψηφίο της κάρτας, ξέροντας ότι σίγουρα θα πετύχει κάποια κάρτα με τον συγκεκριμένο κωδικό και θα μπορέσει να κάνει παράνομη συναλλαγή. Η παράνομη συναλλαγή εντοπίζεται μόνο όταν ο κάτοχος της κάρτας διαπιστώσει ότι έχει χρεωθεί με συναλλαγή την οποία δεν έκανε και ειδοποιήσει την τράπεζα.
Το πρόβλημα με την υποκλοπή στοιχείων καρτών πελατών που είναι πελάτες επιχειρήσεων που δραστηριοποιούνται στο ηλεκτρονικό εμπόριο έγκειται στο ότι δεν προστατεύουν επαρκώς τα στοιχεία των πελατών τους. Η επαρκής ασφάλεια των στοιχείων καθίσταται δυνατή μόνο εφόσον τα δεδομένα των πελατών αποθηκεύονται από την εταιρία με την τήρηση των κανόνων του προτύπου ασφαλείας PCI DSS. Πρόκειται για μια μεθοδολογία/σύνολο μηχανισμών (και όχι σύστημα ασφαλείας) που αν ακολουθείται σωστά από την επιχείρηση (σημειώνεται ότι αυτό αξιολογείται από οίκους πιστοποίησης και η εταιρία πρέπει να πληρώνει για να ανανεώνει το πρότυπο ασφαλείας σε τακτά χρονικά διαστήματα), την οχυρώνει με controls και firewalls από τις επιθέσεις χάκερς.
Όπως έγραφε το Capital.gr στις 12 Ιανουαρίου (Πόσο ασφαλείς είναι οι ηλεκτρονικές πληρωμές), οι απάτες στις μεταφορές πιστώσεων, με τη μέθοδο της υποκλοπής των προσωπικών στοιχείων ασφαλείας των χρηστών υπηρεσιών μεταφοράς πίστωσης, μέσω παραπλανητικών μηνυμάτων ηλεκτρονικού ταχυδρομείου (phishing), έχουν αυξηθεί.
Όπως προκύπτει από την έρευνα της ΤτΕ, οι διαδικτυακές συναλλαγές στο εξωτερικό είναι αυτές που εμφανίζουν τα υψηλότερα ποσοστά απάτης στις ηλεκτρονικές συναλλαγές με κάρτες πληρωμών.
Η μη εκτενής χρήση του διεθνούς τεχνικού προτύπου ασφαλών συναλλαγών 3DSecure από παρόχους υπηρεσιών πληρωμών του εξωτερικού συνεπάγεται υψηλότερα ποσοστά απάτης στις διασυνοριακές συναλλαγές διαδικτύου, σε αντίθεση με την ελληνική αγορά, όπου οι πάροχοι υπηρεσιών πληρωμών έχουν υλοποιήσει σε ευρεία έκταση το πρότυπο ασφαλών συναλλαγών 3DSecure.
Της Νένας Μαλλιάρα



Σχολιασμός Άρθρου
Τα σχόλια εκφράζουν αποκλειστικά τον εκάστοτε σχολιαστή. Η Δημοκρατική δεν υιοθετεί αυτές τις απόψεις. Διατηρούμε το δικαίωμα να διαγράψουμε όποια σχόλια θεωρούμε προσβλητικά ή περιέχουν ύβρεις, χωρίς καμμία προειδοποίηση. Χρήστες που δεν τηρούν τους όρους χρήσης αποκλείονται.
Υπενθύμιση:
Για την μερική αναπαραγωγή της είδησης από άλλες ιστοσελίδες είναι απαραίτητη η χρήση του παρακάτω παρεχόμενου συνδέσμου παραπομπής προς το άρθρο της Δημοκρατικής.