



















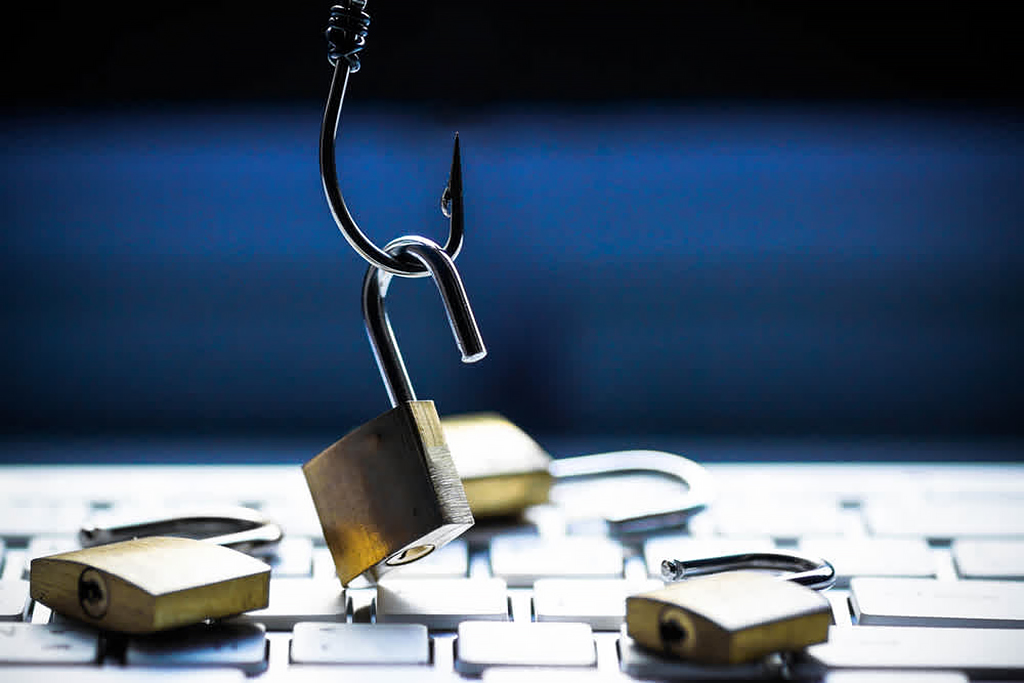
Υπερδιπλασιάστηκαν τα θύματα phishing στην Ελλάδα με τουλάχιστον 2.500 πολίτες να «τσιμπούν» καθημερινά και να αποκαλύπτουν σε αγνώστους προσωπικά δεδομένα τους όπως οι κωδικοί του e-banking τους!
Φωτιά έχουν πάρει τα τηλέφωνα των δικηγορικών γραφείων τελευταία από πολίτες που έπεσαν θύματα phishing, ενός φαινομένου ηλεκτρονικής απάτης που βρίσκεται σε έξαρση, κατά το οποίο οι επιτήδειοι μιμούνται αξιόπιστες οντότητες (τράπεζες, δημόσιους οργανισμούς) προκειμένου τα θύματα-στόχοι να τους αποκαλύψουν ευαίσθητες πληροφορίες, όπως είναι οι κωδικοί του e-banking, ώστε εκείνοι μετά να αλιεύσουν από τους συγκεκριμένους λογαριασμούς, μέσα σε ελάχιστα δευτερόλεπτα, μεγάλα χρηματικά ποσά.
Δεκάδες χιλιάδες είναι τα ηλεκτρονικά μηνύματα phishing το τελευταίο 5μηνο στα οποία οι επιτιθέμενοι υποδύονται ψηφιακές υπηρεσίες του κράτους, όπως είναι το gov.gr (για υποτιθέμενη επιστροφή φόρου), ή επιδοματικές πολιτικές, όπως το Market Pass, το Power Pass (για την εκταμίευση κάποιας επόμενης δόσης), με χιλιάδες πολίτες να την πατάνε αποκαλύπτοντας προσωπικά τους δεδομένα.
Έκαναν φτερά
«Είναι πολύ εύκολο να την πατήσει κανείς» σχολιάζει στα «ΝΕΑ» δικηγόρος που αυτή την περίοδο χειρίζεται δύο τέτοιες υποθέσεις. Στη μία περίπτωση, πολιτικός μηχανικός δέχθηκε κλήση από αριθμό κινητού από κάποιον που υποστήριζε ότι είναι από την ΑΑΔΕ και ζητούσε να του επιβεβαιώσει το IBAN σε σύνδεσμο που του είχε σταλεί στο Viber ώστε να λάβει πίσω κάποιο ποσό. Από τον λογαριασμό του θύματος έκαναν φτερά 22.000 ευρώ σε δύο δόσεις, μία των 10.000 ευρώ και μία των 12.000 ευρώ. Η δεύτερη περίπτωση αφορά λογιστή ο οποίος έλαβε απατηλό μήνυμα ηλεκτρονικού ταχυδρομείου από υποτιθέμενη τράπεζα, μέσω του οποίου του ζητούσαν να επικαιροποιήσει στοιχεία για να λάβει δόση του Market Pass, με αποτέλεσμα να βάλει τους κωδικούς του e-banking του και να χάσει 38.000 ευρώ. Συνήθως, τα χρήματα μεταφέρονται σε ενδιάμεσο λογαριασμό και ακολούθως περνούν σε άλλον λογαριασμό στο εξωτερικό, με τον νομικό κόσμο να επισημαίνει ότι οι τράπεζες, οι οποίες γνωρίζουν τις συνήθεις συναλλαγές των πελατών τους, θα μπορούσαν να θεσπίσουν κάποιο «αλέρτ» που να παγώνει τη διαδικασία προσωρινά μέχρι να διευκρινιστεί αν είναι ή όχι απάτη, ενώ σημειώνουν ότι το κέρδος των τραπεζών από τις προμήθειες για τις μεταφορές χρημάτων μέσω phishing δεν είναι ευκαταφρόνητο.

Χτυπούν ταυτόχρονα
Κατακόρυφη άνοδο στα θύματα phishing της τάξης του 145% σε ένα έτος βλέπει ο πρόεδρος του Διεθνούς Ινστιτούτου για την Κυβερνοασφάλεια – CSI, Μανώλης Σφακιανάκης, κάνοντας λόγο για καταιγίδα ηλεκτρονικών μηνυμάτων προς εκατοντάδες χιλιάδες θύματα-στόχους με μαζικές αποστολές απατηλών emails και SMS. «Οι απάτες που γίνονται τον τελευταίο χρόνο είναι πολύ πιο έξυπνες, πιο «hi tech» και στοχεύουν στη μαζικότητα. «Χτυπάνε» πολλά άτομα ταυτόχρονα και περιμένουν ποιοι θα «τσιμπήσουν». Ενα 3% «τσιμπά» στο phishing. Οι εξαπατηθέντες καθημερινά είναι πάνω από 2.500 άτομα. Οι απατεώνες φτιάχνουν λογαριασμούς-«μουλάρια» όπου κατευθύνουν τα χρήματα των θυμάτων και από εκεί τα μεταφέρουν μετά σε δικούς τους. Πώς βρίσκουν λογαριασμούς-«μουλάρια»; Βάζουν αγγελίες λέγοντας «αναζητούμε άτομα για εργασία». Σου λένε «δώσε μας τον τραπεζικό σου λογαριασμό, θα σου μεταφέρουμε χρήματα από τα οποία θα πάρεις ένα 20%. Πολύς κόσμος συνεργάζεται, μην ξέροντας ότι έχει τεράστια ευθύνη» σημειώνει ο Μ. Σφακιανάκης, καλώντας τον κόσμο να χρησιμοποιεί την κοινή λογική, να σκέφτεται πριν κάνει «κλικ», να μην ανοίγει άγνωστα mails και να θυμάται ότι οι τράπεζες και το κράτος δεν στέλνουν μηνύματα στα οποία ζητείται το IBAN ή κάποια άλλη ευαίσθητη πληροφορία.
Τα καμπανάκια
Υπερδιπλασιασμό υποθέσεων phishing κατέγραψε η Διεύθυνση Δίωξης Ηλεκτρονικού Εγκλήματος για το 2022 σε σχέση με το 2021, ενώ αύξηση σημειώθηκε και στις υποθέσεις smishing (απάτη μέσω SMS) και vishing (απάτη μέσω τηλεφωνικής κλήσης). Από την ΕΛ.ΑΣ. τονίζουν ότι υπάρχουν στοιχεία σε ένα e-mail ή ένα SMS τα οποία θα μπορούσαν να βαράνε «καμπανάκια» στους πολίτες ότι πρόκειται για απάτη. Οταν, για παράδειγμα, βλέπουν γραμματικά ή ορθογραφικά λάθη, λάθη σύνταξης ή γενικότητες που δημιουργούν την αίσθηση του κατεπείγοντος ή όταν δέχονται ένα μήνυμα από φορέα χωρίς να έχει προηγηθεί δικό τους αίτημα ή όταν τους ζητούνται ευαίσθητες πληροφορίες, όπως είναι ο κωδικός πρόσβασης στο e-banking τους, τότε θα πρέπει να αποφεύγουν να κάνουν κλικ σε συνδέσμους ή να πραγματοποιούν λήψη επισυναπτόμενων αρχείων. Οταν, δε, διαπιστώνουν ότι έπεσαν θύματα απάτης, θα πρέπει να επικοινωνούν άμεσα με την τράπεζα και τις αστυνομικές αρχές για την περαιτέρω διερεύνηση της υπόθεσης.
Πηγή in.gr


Σχολιασμός άρθρου
Τα σχόλια εκφράζουν τον σχολιαστή, όχι τη Δημοκρατική. Όροι σχολιασμού
Τα σχόλια εκφράζουν αποκλειστικά τον εκάστοτε σχολιαστή. Η Δημοκρατική δεν υιοθετεί αυτές τις απόψεις. Διατηρούμε το δικαίωμα να διαγράψουμε όποια σχόλια θεωρούμε προσβλητικά ή περιέχουν ύβρεις, χωρίς καμία προειδοποίηση. Χρήστες που δεν τηρούν τους όρους χρήσης αποκλείονται. Τα σχόλια δημοσιεύονται μετά από έγκριση· το e-mail δεν δημοσιεύεται.
Γίνετε ο πρώτος που θα σχολιάσει.