
















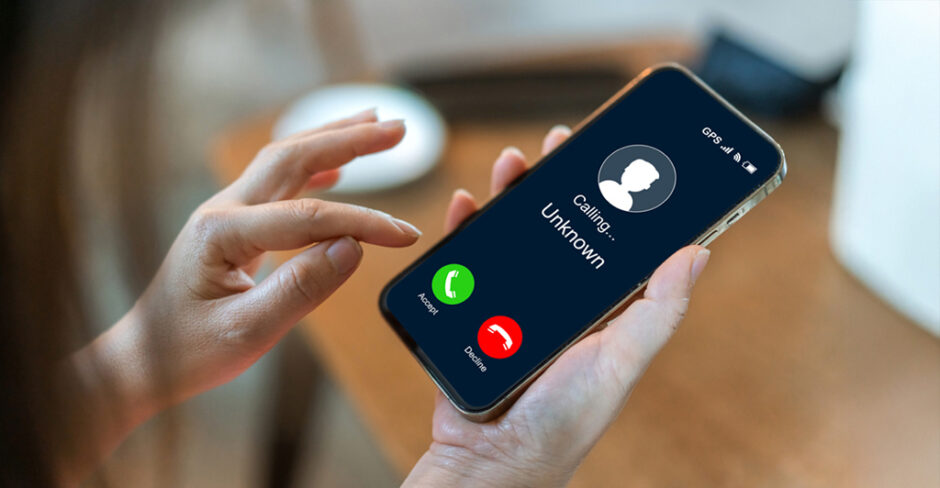
Σε εγρήγορση καλούν τους συναλλασσόμενους οι τράπεζες μετά από περιστατικό «εισαγόμενης» απάτης στον Βόλο. Οργανωμένο κύκλωμα, από το εξωτερικό, εξαπάτησε επιχειρηματία, πείθοντάς τον να αλλάξει τους τραπεζικούς του κωδικούς, με αποτέλεσμα να χαθούν όλα τα χρήματά του. Γυναίκα που μιλούσε ελληνικά του συστήθηκε ως υπάλληλος της τράπεζας και τον ενημέρωσε ότι παραβιάστηκε ο λογαριασμός του και ζήτησε να υπάρξει διαδικασία ασφάλειας με εισαγωγή νέων κωδικών. Η κλήση εμφανίζεται να πραγματοποιείται από τηλεφωνικό αριθμό που πραγματικά ανήκει στην τράπεζα, και ο επιχειρηματίας, που συναλλάσσεται μαζί της, δεν σκέφθηκε ούτε στιγμή πως πρόκειται για απάτη.
Πρόκειται για τη νέα τεχνική απάτης που έχει κάνει την εμφάνιση της και στην Ελλάδα γνωστή ως «Caller ID spoofing».
Νέες απάτες – Νέες τεχνικές
Όπως κατ’ επανάληψη έχει αναφερθεί, παράλληλα με τη ραγδαία ανάπτυξη των e-συναλλαγών σε διεθνές και σε εγχώριο επίπεδο, διευρύνεται και το πεδίο δράσης των απατεώνων, οι οποίοι εξελίσσουν τις τεχνικές τους, και επικεντρώνονται στο πως θα μπορέσουν να ξεγελάσουν και να εξαπατήσουν τους πολίτες παρά στο να επιδιώξουν να παραβιάσουν ή να «χακάρουν» κάποιο σύστημα μίας τράπεζας.
«Οι απάτες συνεχώς διευρύνονται και εξελίσσονται», σύμφωνα με συγκλίνουσες αναφορές τραπεζικών στελεχών στο ΑΠΕ/ΜΠΕ, εξηγώντας πως οι απατεώνες εξαπατούν ανυποψίαστους πολίτες είτε χειραγωγώντας τους, ώστε να κάνουν οι ίδιοι από μόνοι τους πληρωμές ή μεταφορές χρημάτων σε λογαριασμούς που διαχειρίζονται οι απατεώνες, είτε υποκλέπτοντας τους κωδικούς e-Banking τους, τα στοιχεία των πιστωτικών καρτών τους αλλά και τους Κωδικούς μιας Χρήσης (OTP) που λαμβάνουν εκείνη τη στιγμή και απαιτούνται για την έγκριση συναλλαγών.
Ειδικότερα, οι απατεώνες, προκειμένου να προσεγγίσουν τα υποψήφια θύματά τους, σε αναμονή και νέων θεσμικών ρυθμίσεων αξιοποιούν διάφορες τεχνολογικές δυνατότητες για δόλιο σκοπό όπως:
• Πλαστογραφούν το αναγνωριστικό του καλούντος αριθμού (callerID spoofing), το οποίο είναι τεχνικά δυνατόν ΧΩΡΙΣ να έχουν παραβιαστεί τα συστήματα της τράπεζας, ώστε να εμφανιστεί στο τηλέφωνο του θύματος ένας άλλος αριθμός τηλεφώνου (caller IDspoofing), όπως ο επίσημος αριθμός μίας τράπεζας.
Ο απατεώνας θα καλέσει ή θα στείλει μήνυμα, προσποιούμενος ότι είναι υπάλληλος της τράπεζας, και για να ακούγεται ακόμη πιο πειστικός μπορεί να χρησιμοποιήσει το όνομα ενός ατόμου που εργάζεται πραγματικά σε τράπεζα.
Μπορεί, επίσης, να γνωρίζει κάποιες επιπλέον πληροφορίες, όπως τα πρώτα 4-6 ψηφία της κάρτας (τα οποία είναι κοινά αναγνωριστικά της τράπεζας) και να ισχυριστεί ότι πρόκειται να κλείσει το λογαριασμό ή να κλείσει την κάρτα λόγω απάτης.
Για τον περιορισμό του παράνομου Caller ID spoofing, αρκετές χώρες έχουν πρόσφατα θέσει σε ισχύ σχετικό νομοθετικό πλαίσιο στο οποίο επιβάλλουν στους παρόχους τηλεφωνίας να εφαρμόζουν διάφορα τεχνικά μέτρα για τον περιορισμό του φαινομένου (π.χ. ΗΠΑ, Γερμανία, Βέλγιο, Τσεχία, Ιρλανδία, Μάλτα, Σουηδία).
• Πλαστογραφούν τη φωνή ή την εικόνα/video ενός ατόμου, με τη χρήση Τεχνητής Νοημοσύνης, για να αναπαράγουν τη φωνή ή την εικόνα του από video που αυτό έχει δημοσιεύσει στο διαδίκτυο (AIvoice cloning, AI video cloning, AI deepfake). Ο απατεώνας μπορεί στη συνέχεια να επικοινωνήσει (τηλεφωνική κλήση, τηλεδιάσκεψη, ανταλλαγή μηνυμάτων) με συναδέλφους, φίλους ή μέλη της οικογένειας του ατόμου και να χρησιμοποιήσει την κλωνοποιημένηφωνή ή/και εικόνα για να τους ξεγελάσει και να ζητήσει χρήματα.
Χαρακτηριστικές μορφές εξαπάτησης πολιτών:
• Ηλεκτρονικό «ψάρεμα» στοιχείων (κάρτας, κωδικών ηλεκτρονικής τραπεζικής, κ.λπ.), το γνωστό phishing, μέσω απατηλών μηνυμάτων email ή SMS ή άλλων εφαρμογών ανταλλαγής μηνυμάτων (π.χ. WhatsApp Messenger, Facebook Messenger).
• Απόπειρες εξαπάτησης με πρόφαση την έγκριση κυβερνητικών επιδομάτων, όπου οι επιτήδειοι επικοινωνούν με ανυποψίαστους πολίτες, τηλεφωνικά ή μέσω emails, SMS ή άλλων εφαρμογών ανταλλαγής μηνυμάτων.
• Απατηλές τηλεφωνικές κλήσεις με πρόφαση ότι είτε υπάρχει δήθεν τεχνικό πρόβλημα με το e-banking και τις κάρτες είτε ο υπολογιστής τους είναι μολυσμένος με ιούς. Οι κλήσεις γίνονται από άγνωστους οι οποίοι υποδύονται είτε τους τεχνικούς από την ίδια την τράπεζα είτε τους τεχνικούς από μεγάλη εταιρεία πληροφορικής.
• Επενδυτικές απάτες όπου άγνωστοι προσεγγίζουν τα θύματά τους είτε μέσω τηλεφώνου είτε μέσω email είτε μέσω αναρτήσεων σε μέσα κοινωνικής δικτύωσης, υποδυόμενοι ότι εργάζονται σε δήθεν μεγάλες επενδυτικές εταιρείες του εξωτερικού και τους υπόσχονται υψηλές αποδόσεις επενδύοντας χρήματα μέσω εικονικών (ψεύτικων) επενδυτικών πλατφορμών στο Διαδίκτυο.
• Απατηλές εντολές πληρωμής μέσω email αλλά και μέσω εφαρμογών ανταλλαγής μηνυμάτων όπου οι απατεώνες προσπαθούν να χειραγωγήσουν επαγγελματίες ή εμπόρους που συναλλάσσονται με επιχειρήσεις, είτε ως προμηθευτές είτε ως πελάτε, για να μεταφέρουν χρήματα σε απατηλούς τραπεζικούς λογαριασμούς.
• Εξαπάτηση για διαμεσολάβηση στη μεταφορά παράνομου χρήματος, όπου οι απατεώνες προσπαθούν να πείσουν ανυποψίαστους πολίτες να μεσολαβήσουν στη ηλεκτρονική μεταφορά χρημάτων προσφέροντας ως αμοιβή ένα ποσοστό των χρημάτων.
• Εξαπάτηση μέσω αγγελιών στο διαδίκτυο για δήθεν πώληση αυτοκινήτων, κινητών τηλεφώνων ή άλλων προϊόντων με στόχο τα θύματά τους να αποστείλουν προκαταβολές ή ολόκληρο το ποσό, χωρίς όμως ποτέ μετά να παραλάβουν αυτό που αγόρασαν.
Σύμφωνα με πάγιες και διαχρονικές συστάσεις τραπεζών Οι πολίτες θα πρέπει:
• Να είναι ιδιαίτερα επιφυλακτικοί με τηλεφωνικές κλήσεις και μηνύματα που τους ενημερώνουν για δήθεν προβλήματα με λογαριασμούς, κάρτες ή το e-Banking τους.
• Εάν υποψιάζονται ότι υπάρχει κάποιο ζήτημα με λογαριασμούς ή κάρτες τους, να μεταβαίνουν οι ίδιοι απευθείας στο e-Banking ή το m-Banking.
• Να τερματίζουν αμέσως την κλήση ή όποια άλλη επικοινωνία και να καλούν οι ίδιοι τον αριθμό εξυπηρέτησης πελατών της τράπεζάς τους.
• Όταν τους επικοινωνούν, να μην αποκαλύπτουν ποτέ κωδικούς ή προσωπικά και οικονομικά στοιχεία τους, ακόμη και με πρόφαση ότι έτσι θα τους καταθέσουν χρήματα.
• Να είναι ιδιαίτερα επιφυλακτικοί με διαφημίσεις στο διαδίκτυο και τα μέσα κοινωνικής δικτύωσης που υπόσχονται υψηλές αποδόσεις.
• Να ενεργοποιήσουν τις υπηρεσίες ειδοποιήσεων για να ενημερώνονται μόλις έχει πραγματοποιηθεί μια συναλλαγή σε λογαριασμό ή την κάρτα τους.
Οι πολίτες θα πρέπει ΠΑΝΤΑ να θυμούνται ότι οι τράπεζες δεν θα καλέσουν ούτε θα αποστείλουν μήνυμα (π.χ. email, SMS) για να:
• Σας ζητήσουν να αποκαλύψετε τα προσωπικά στοιχεία σας, όπως στοιχεία λογαριασμών και καρτών, κωδικούς ΑΤΜ και κωδικούς εισόδου στις υπηρεσίες e-Banking, Mobile Banking.
• Σας ενημερώσουν ότι έχει κλειδωθεί ή έχει κάποιο πρόβλημα ο λογαριασμός ή κάρτα σας και ταυτόχρονα να σας οδηγήσουν σε ιστοσελίδα για να συμπληρώσετε κωδικούς σύνδεσης για το e-Banking, στοιχεία κάρτας σας ή Κωδικό μιας Χρήσης (OTP) ώστε να επιλυθεί το δήθεν πρόβλημα.
Εκστρατείες ΕΕΤ και ΤτΕ
Στις συχνότερες μορφές απάτης έχουν αναφερθεί επίσης στο πρόσφατο παρελθόν τόσο η ΕΕΤ όσο και η ΤτΕ.
Η τελευταία καμπάνια της ΕΕΤ αποτέλεσε συνέχεια της προηγούμενης αντίστοιχης πρωτοβουλίας «Μία παύση αρκεί» που στόχευε στην ενημέρωση του συνόλου του πληθυσμού και ολοκληρώθηκε τον Φεβρουαρίου 2024.
Στο ίδιο πλαίσιο και η πρόσφατη ενημερωτική εκστρατεία της Τράπεζας της Ελλάδος με θέμα τις ασφαλείς πληρωμές και την προστασία από τις ηλεκτρονικές απάτες.
Οι πολίτες μπορούν να ενημερώνονται αναλυτικά για τα διάφορα είδη ηλεκτρονικής απάτης από την ιστοσελίδα της Ελληνικής Ένωσης Τραπεζών και της Τράπεζας της Ελλάδος .
https://www.hba.gr/info/PhishingCamp2023
Πηγή: newmoney.gr



Σχολιασμός άρθρου
Τα σχόλια εκφράζουν τον σχολιαστή, όχι τη Δημοκρατική. Όροι σχολιασμού
Τα σχόλια εκφράζουν αποκλειστικά τον εκάστοτε σχολιαστή. Η Δημοκρατική δεν υιοθετεί αυτές τις απόψεις. Διατηρούμε το δικαίωμα να διαγράψουμε όποια σχόλια θεωρούμε προσβλητικά ή περιέχουν ύβρεις, χωρίς καμία προειδοποίηση. Χρήστες που δεν τηρούν τους όρους χρήσης αποκλείονται. Τα σχόλια δημοσιεύονται μετά από έγκριση· το e-mail δεν δημοσιεύεται.
Γίνετε ο πρώτος που θα σχολιάσει.