










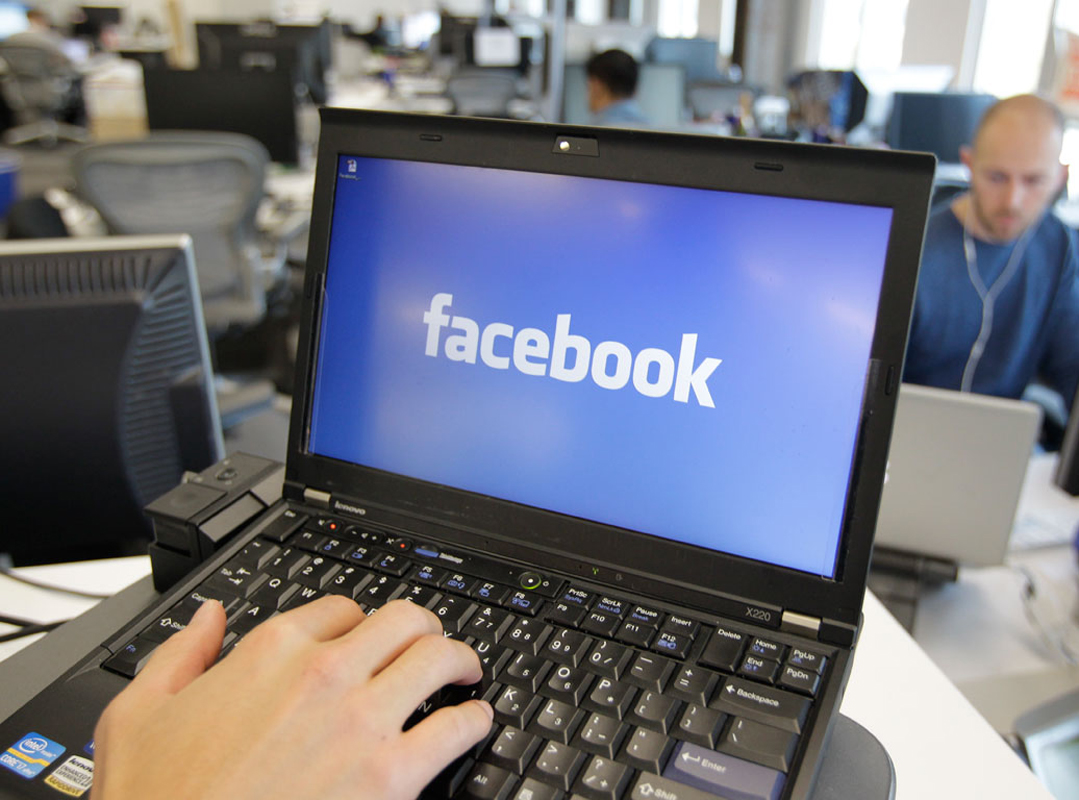
Ένα σημαντικό κενό ασφαλείας που έδωσε σε hackers πρόσβαση σε πληροφορίες με τις οποίες θα μπορούσαν να αποκτήσουν τον έλεγχο περισσότερων από 50 εκατ. λογαριασμών χρηστών της δημοφιλούς πλατφόρμας κοινωνικής δικτύωσης ανακάλυψε το Facebook, όπως ανακοινώθηκε σήμερα.
Σύμφωνα με ανάρτηση στο ιστολόγιο της εταιρείας, η ομάδα προγραμματιστών της ανακάλυψε ότι οι hackers εντόπισαν ένα τρωτό σημείο στον κώδικα του Facebook. Η εταιρεία αντιλήφθηκε τον κίνδυνο μίας πιθανής επίθεσης στις 16 Σεπτεμβρίου, όταν διαπίστωσε μία αύξηση στην δραστηριότητα των χρηστών.
“Πρόκειται για ένα πολύ σοβαρό ζήτημα ασφαλείας και το παίρνουμε υπόψιν πολύ σοβαρά” δήλωσε ο CEO του Facebook, Mark Zuckerberg.
Όπως μεταδίδει το CNBC, από το συγκεκριμένο κενό ασφαλείας επηρεάστηκαν σχεδόν 50 εκατ. λογαριασμοί χρηστών. Πιο συγκεκριμένα οι hackers κατάφεραν να υποκλέψουν τα “access tokens” των εν λόγω χρηστών δηλαδή τα ψηφιακά “κλειδιά” που αποθηκεύονται στο σύστημα ώστε οι χρήστες να μην πληκτρολογούν εκ νέου τους κωδικούς ασφαλείας τους κάθε φορά που μπαίνουν στο Facebook.
Ως αποτέλεσμα το Facebook άλλαξε τα “access tokens” τόσο για τους συγκεκριμένους 50 εκατ. χρήστες όσο και για επιπλέον 40 εκατ. χρήστες που θα μπορούσαν εν δυνάμει να επηρεαστούν.



Σχολιασμός άρθρου
Τα σχόλια εκφράζουν τον σχολιαστή, όχι τη Δημοκρατική. Όροι σχολιασμού
Τα σχόλια εκφράζουν αποκλειστικά τον εκάστοτε σχολιαστή. Η Δημοκρατική δεν υιοθετεί αυτές τις απόψεις. Διατηρούμε το δικαίωμα να διαγράψουμε όποια σχόλια θεωρούμε προσβλητικά ή περιέχουν ύβρεις, χωρίς καμία προειδοποίηση. Χρήστες που δεν τηρούν τους όρους χρήσης αποκλείονται. Τα σχόλια δημοσιεύονται μετά από έγκριση· το e-mail δεν δημοσιεύεται.
Γίνετε ο πρώτος που θα σχολιάσει.