






















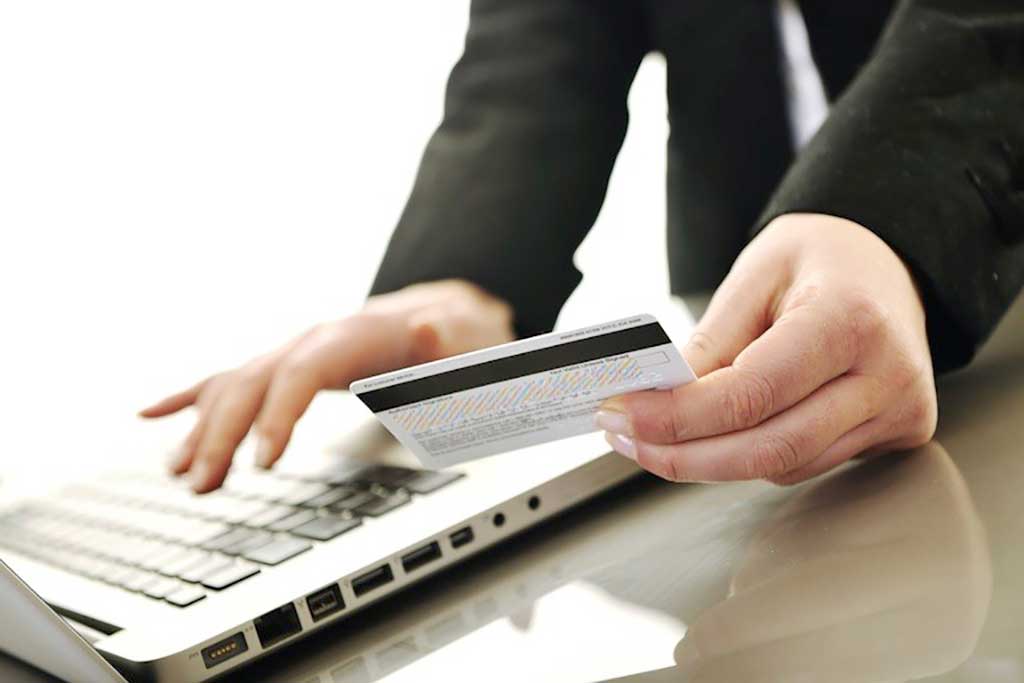
Την προσοχή των πελατών τους για να αποφύγουν την εις βάρος τους απάτη κατά τις εξ αποστάσεως τραπεζικές συναλλαγές, εφιστούν οι τράπεζες.
Καθώς η προσαρμογή στις έκτακτες συνθήκες που διαμορφώνει η “μάχη” κατά της εξάπλωσης του κορονοϊού επιβάλλει την όσο δυνατόν μικρότερη παρουσία των συναλλασσόμενων στα τραπεζικά καταστήματα, οι τράπεζες παροτρύνουν τους πελάτες τους για χρήση των εναλλακτικών δικτύων και των καρτών πληρωμών.
Είναι χαρακτηριστικό ότι χθες, πηγαίνοντας ένα βήμα παραπέρα από την γενικευμένη παρότρυνση του κοινού να στραφεί στο e-banking, η Eurobank ενημέρωσε περίπου 300.000 πελάτες της, οι οποίοι διαθέτουν κάρτα εκδόσεως Eurobank, αλλά δεν έχουν κωδικούς e-banking, για το πώς μπορούν να τους αποκτήσουν χωρίς να πάνε σε κατάστημα.
Τις επόμενες ημέρες, με δική της πρωτοβουλία και χωρίς καμία χρέωση, η Τράπεζα θα αποστείλει με κούριερ σε άλλους 100.000 πελάτες της που δεν διαθέτουν κάρτα, κάρτες με τις οποίες θα μπορούν να προχωρήσουν αμέσως στην έκδοση κωδικών για ηλεκτρονικές συναλλαγές.
Η αύξηση των εξ αποστάσεως τραπεζικών συναλλαγών το προσεχές διάστημα θέτει σε εγρήγορση τις τράπεζες – και το ίδιο επιβάλλει στους συναλλασσόμενους – για τον κίνδυνο απάτης. Στο πλαίσιο αυτό, οι τράπεζες σπεύδουν να ενημερώσουν με προσωπικά μηνύματα τους πελάτες τους για τους κανόνες ασφαλούς χρήσης του e-banking.
Τι να προσέχετε κατά τις συναλλαγές από απόσταση
Το phishing, που αποσκοπεί στην κλοπή προσωπικών δεδομένων και κωδικών, όπως το Username, το Password και το PIN, με στόχο την πρόσβαση σε τραπεζικούς λογαριασμούς και κάρτες του πελάτη, είναι αυτό για το οποίο εφιστούν μεγάλη προσοχή οι τράπεζες, ειδικά στην παρούσα φάση. Όπως προειδοποιούν τους πελάτες τους, εφιστώντας τους την προσοχή, μέσω ηλεκτρονικής ή τηλεφωνικής επικοινωνίας, οποιοσδήποτε μπορεί να επιχειρήσει να αποσπάσει πληροφορίες και κωδικούς, προσποιούμενος ότι συνδέεται με επίσημους και έμπιστους φορείς.
Συγκεκριμένα, οι πελάτες τράπεζας μπορεί να λάβουν παραπλανητικά μηνύματα (phishing emails) μέσω ηλεκτρονικού ταχυδρομείου ή/και sms, τα οποία αποσκοπούν στο να υποκλέψουν προσωπικά στοιχεία τους. Τα μηνύματα αυτά υποτίθεται ότι έχουν αποσταλεί από την Τράπεζα και προτρέπουν τον παραλήπτη να μεταβεί σε συγκεκριμένη σελίδα προκειμένου να πληκτρολογήσει τα προσωπικά του στοιχεία (π.χ. κωδικό συνδρομητή, μυστικό κωδικό πρόσβασης, Πρόσθετο Κωδικό Ασφαλείας, κ.λπ.).
Επίσης, οι πελάτες των τραπεζών μπορεί να δεχτούν τηλεφωνικές κλήσεις (voice phishing) από υποτιθέμενους εκπροσώπους της Τράπεζας, οι οποίοι έχουν στόχο να υποκλέψουν προσωπικά τους στοιχεία. Οι κλήσεις αυτές παρακινούν τον χρήστη να αποκαλύψει προσωπικά του στοιχεία (π.χ. αριθμό λογαριασμού, κωδικό συνδρομητή, ΑΦΜ, ΑΔΤ κ.λπ.).
“Εάν υποψιαστείτε πως βρίσκεστε αντιμέτωποι με αντίστοιχη απόπειρα εξαπάτησης, όπως η τηλεφωνική ή ηλεκτρονική επαφή από επιτήδειους που εμφανίζονται ως εκπρόσωποι διεθνούς εταιρείας πληροφορικής, καλείστε να είστε ιδιαίτερα προσεκτικοί και να αναφέρετε άμεσα το γεγονός στο τηλέφωνο εξυπηρέτησης πελατών…”, αναφέρει χαρακτηριστικά συστημική τράπεζα σε μήνυμα προς τους πελάτες της.
Όπως τονίζει στους πελάτες της, “η Τράπεζα δεν θα σας ζητήσει ποτέ και με κανένα τρόπο (τηλεφωνικά ή ηλεκτρονικά) τους κωδικούς πρόσβασής σας. Είναι προσωπικοί και δεν αποκαλύπτονται”.
Σημειώνεται ότι οι μυστικοί κωδικοί πρέπει να είναι σύνθετοι, να φυλάσσονται με τρόπο που να μην είναι δυνατή η υποκλοπή τους και σε διαφορετικό μέρος από τον κωδικό συνδρομητή, να τους αλλάζουμε συχνά και να μην τους αποκαλύπτουμε σε τρίτους. Σε περίπτωση που υποπτευόμαστε κλοπή ή υποκλοπή, πρέπει να ειδοποιούμε αμέσως την Υπηρεσία Τηλεφωνικής Εξυπηρέτησης Πελατών της τράπεζας.
Ασφάλεια του προσωπικού υπολογιστή
Όπως προειδοποιούν οι τράπεζες, οι πελάτες του e-banking πρέπει να φροντίζουν και για την ασφάλεια του προσωπικού τους υπολογιστή, αφού κάποιοι επιτήδειοι μπορεί να προσπαθήσουν, μέσω του διαδικτύου ή του ηλεκτρονικού ταχυδρομείου να εγκαταστήσουν στον υπολογιστή του πελάτη, εν αγνοία του, κακόβουλα προγράμματα (Viruses, Worms, Trojan Horses, Spyware κ.ά.).
Ορισμένα από αυτά είναι δυνατόν να υποκλέψουν προσωπικά στοιχεία και κωδικούς πρόσβασης, να καταστρέψουν αρχεία και προγράμματα και γενικότερα να βλάψουν τη λειτουργία του υπολογιστή.
Στο πλαίσιο αυτό, ο χρήστης ηλεκτρονικών συναλλαγών θα πρέπει να θωρακίζει τον υπολογιστή του με προγράμματα προστασίας, όπως Firewalls, Antivirus, Anitspyware. Επίσης, να ενημερώνει με τις τελευταίες εκδόσεις το λειτουργικό σύστημα του υπολογιστή του, τα προγράμματα προστασίας από κακόβουλο λογισμικό, τα προγράμματα πλοηγήσης (browsers) που χρησιμοποιεί, όπως επίσης και τυχόν εφαρμογές που ενδεχομένως χρησιμοποιεί για τη διεκπεραίωση των τραπεζικών του συναλλαγών (π.χ. Viber).
Τα προσωρινά αρχεία Internet πρέπει να διαγράφονται από τον υπολογιστή, η χρήση υπολογιστών σε δημόσιους χώρους ή η χρήση υπολογιστών τρίτων (π.χ. ξενοδοχείων, φίλων) πρέπει να αποφεύγεται, ενώ δεν πρέπει να αγνοούμε “περίεργες” συμπεριφορές του υπολογιστή μας, διότι είναι πολύ πιθανόν να προκαλούνται από την εγκατάσταση κακόβουλων προγραμμάτων.
Ποτέ δεν πρέπει να απαντάμε σε email που μας ζητούν στοιχεία των λογαριασμών ή των κωδικών μας και δεν πρέπει να ακολουθούμε τους συνδέσμους (links) που προτείνουν. Πρέπει να βεβαιωνόμαστε ότι πλοηγούμαστε στην ιστοσελίδα της Τράπεζάς μας και να φροντίζουμε για την ασφαλή διαχείριση και προστασία των μυστικών κωδικών μας.
Συμβουλές ασφαλείας για τις συναλλαγές μέσω ΑΤΜ
Για ασφαλείς συναλλαγές κατά τη χρήση των ΑΤΜs, οι τράπεζες συμβουλεύουν τα εξής:
Προφυλάξτε το PIN σας κατά την πληκτρολόγηση με την παλάμη του άλλου χεριού
Μην εμπιστεύεστε κανέναν που προθυμοποιείται να σας βοηθήσει με τη χρήση της κάρτας σας
Βεβαιωθείτε ότι παραλάβατε την κάρτα σας μετά το τέλος της συναλλαγής
Σε περίπτωση που η κάρτα σας χαθεί, κλαπεί ή παρακρατηθεί από το ΑΤΜ, επικοινωνήστε αμέσως με την Εξυπηρέτηση Πελατών της Τράπεζάς σας
PIN σημαίνει Προσωπικός Μυστικός Αριθμός αναγνώρισης και δεν πρόκειται να ζητηθεί ποτέ από την Τράπεζα
Μην αποκαλύπτετε το PIN σε τρίτους και μην το φυλάσσετε μαζί με την κάρτα σας
Για προληπτικούς λόγους αλλάζετε το PIN σας ανά τακτά χρονικά διαστήματα
Προτιμήστε το νέο PIN σας να μην είναι εύκολα προβλέψιμο (π.χ. ημερομηνία γέννησης)
Παραλάβετε την απόδειξη της συναλλαγής σας, καθώς περιέχει προσωπικές πληροφορίες σχετικά με υπόλοιπα λογαριασμών, κινήσεις κ.λπ.
Σε περίπτωση που αντιληφθείτε οποιοδήποτε ύποπτο πρόσθετο εξάρτημα, για παράδειγμα στην υποδοχή της κάρτας ή στο πληκτρολόγιο, μην χρησιμοποιείτε το συγκεκριμένο ΑΤΜ και επικοινωνήστε άμεσα με την Τράπεζα.
της Νένας Μαλλιάρα



Σχολιασμός άρθρου
Τα σχόλια εκφράζουν τον σχολιαστή, όχι τη Δημοκρατική. Όροι σχολιασμού
Τα σχόλια εκφράζουν αποκλειστικά τον εκάστοτε σχολιαστή. Η Δημοκρατική δεν υιοθετεί αυτές τις απόψεις. Διατηρούμε το δικαίωμα να διαγράψουμε όποια σχόλια θεωρούμε προσβλητικά ή περιέχουν ύβρεις, χωρίς καμία προειδοποίηση. Χρήστες που δεν τηρούν τους όρους χρήσης αποκλείονται. Τα σχόλια δημοσιεύονται μετά από έγκριση· το e-mail δεν δημοσιεύεται.
Γίνετε ο πρώτος που θα σχολιάσει.