



















Στόχος των επιτήδειων να υποκλέψουν στοιχεία από τραπεζικούς λογαριασμούς
Σε έξαρση βρίσκεται το φαινόμενο της ψηφιακής απάτης. Οι επιτήδειοι μάλιστα έχουν αναπτύξει μία καινούρια, όπου με πρόσχημα δήθεν επικαιροποίηση στοιχείων από το Gov.gr, υποκλέπτουν κωδικούς ασφαλείας και ονόματα χρήστη στους τραπεζικούς λογαριασμούς των θυμάτων τους.
Συγκεκριμένα, η νέα μορφή απάτης ξεκινά με αποστολή email στα υποψήφια θύματα. Η πρώτη εικόνα που συναντούν είναι αυτή που ακολουθεί με ένα link που αντί να οδηγεί στην πλατφόρμα του Gov οδηγεί σε μία άλλη δική τους ιστοσελίδα, την οποία οι επιτήδειοι έχουν αλλάξει κατάλληλα για να μοιάζε με εκείνη της υπηρεσίας.
Απάτη σε τρία βήματα
Ξεκινώντας με το email, οι χρήστες βλέπουν την παρακάτω εικόνα, αν πατήσουν σύνδεση ανακατευθύνονται σε μία ιστοσελίδα που αν και θυμίζει Gov.gr, στην μπάρα με την ηλεκτρονική διεύθυνση γράφει «gov.setupgovgr.xyz/gr/», πράγμα που θα πρέπει να αφυπνίσει τον χρήστη, ο οποίος θα πρέπει άμεσα να κλείσει το παράθυρο που έχει ανοίξει.
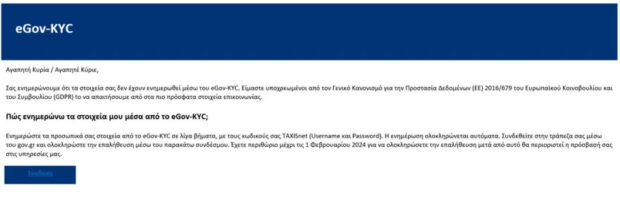
Η πρώτη εικόνα που βλέπουν οι χρήστες αν πατήσουν τον σύνδεσμο
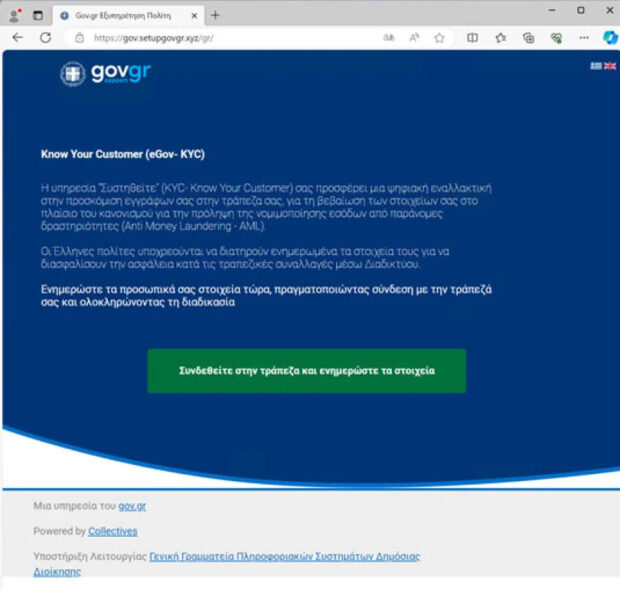
Αν δείτε στην γραμμή διεύθυνσης, η ιστοσελίδα φαίνεται ότι δεν είναι η αυθεντική
Σε περίπτωση που ο χρήστης δεν καταλάβει ότι είναι λάθος η ιστοσελίδα αυτή και πατήσουν «Συνδεθείτε στην τράπεζα», θα κατευθυνθούν σε μία σελίδα που και πάλι μοιάζει με αυτή του Gov.gr όταν οι πολίτες ερωτώνται σε ποια τράπεζα διαθέτουν λογαριασμό.
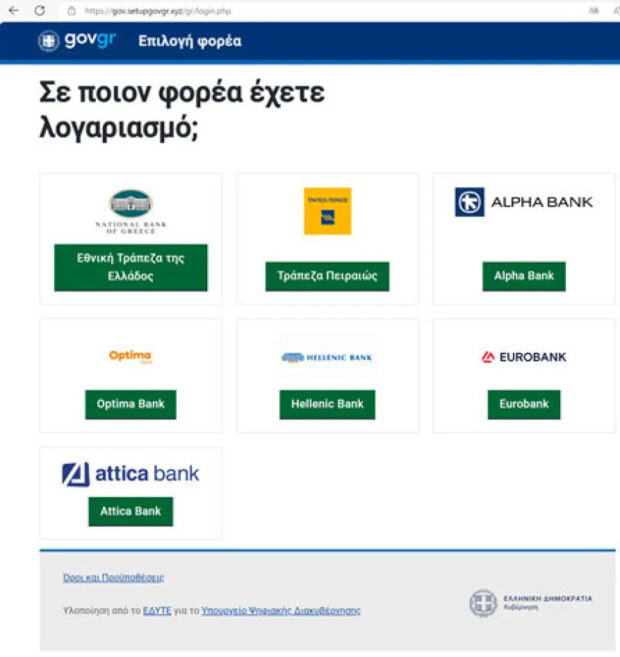
Τους ανακατευθύνει σε αυτή τη σελίδα
Το τρίτο και τελευταίο βήμα της ψηφιακής απάτης είναι άλλη μια σελίδα η οποία, επίσης, μοιάζει με αυτή ηλεκτρονικής τράπεζας όπου και ζητούνται, τόσο ο κωδικός ασφαλείας, όσο και το όνομα χρήστη.
Σε περίπτωση που δώσουν τα στοιχεία τους, τότε οι απατεώνες τα υποκλέπτουν με μήνυμα ότι «η τράπεζα δεν είναι διαθέσιμη αυτή τη στιγμή δοκιμάστε άλλη επιλογή τραπέζης». Πλέον το κακό έχει γίνει και τα στοιχεία πρόσβασης στον τραπεζικό μας λογαριασμό που είναι και ο στόχος του phishing, έχουν δοθεί.
Οδηγίες προφύλαξης από τις ψηφιακές απάτες
Στο πλαίσιο αυτό και μετά τις αυξημένες αναφορές για αποστολή παραπλανητικών μηνυμάτων τύπου phishing σε χρήστες ηλεκτρονικού ταχυδρομείου η Εθνική Αρχή Κυβερνοασφάλειας του υπουργείου Ψηφιακής Διακυβέρνησης υπενθυμίζει χρήσιμες οδηγίες για την ενίσχυση της ασφάλειας και της ιδιωτικότητας των πολιτών.
Πρακτικές συμβουλές για την προστασία από τις επιθέσεις αυτού του τύπου (phishing attacks):
– Δεν θα πρέπει ποτέ να δίνετε τα προσωπικά στοιχεία (π.χ. κωδικούς e-Βanking, αριθμούς/PIN καρτών, κωδικούς πρόσβασης, όνομα χρήστη) σε υποτιθέμενους διαμεσολαβητές, νομικά γραφεία, λογιστές, ή άλλους επιτήδειους για δήθεν εξυπηρέτηση (π.χ. σε θέματα κρατικής επιδότησης, Power/Fuel/Τουρισμός για όλους ή άλλες περιπτώσεις όπως ενοικίαση δωματίων κλπ).
– Θα πρέπει να πραγματοποιείτε πρόσβαση μέσω της επίσημης ιστοσελίδας του φορέα, του οργανισμού ή της τράπεζας ή μέσω της εφαρμογής στο κινητό σας (app) και όχι μέσω συνδέσμων από κάποιο μήνυμα ή email που λάβατε, μηχανές αναζήτησης ή άλλες ιστοσελίδες.
– Αν λάβατε κάποιο ύποπτο email, προτού ενεργήσετε θα πρέπει να επικοινωνήσετε με τους συνεργάτες σας ή με τον υποτιθέμενο αποστολέα για να ελέγξετε την αυθεντικότητα του.
– Θα πρέπει να ελέγχετε προσεκτικά τη διεύθυνση του αποστολέα. Τα μηνύματα τύπου phishing έχουν συχνά διευθύνσεις αποστολέα που δεν έχουν σχέση με αυτόν που υποτίθεται ότι τα στέλνει.
– Θα πρέπει να εξετάζετε το είδος των πληροφοριών που σας ζητούνται. Ακόμα και αν το μήνυμα που λάβατε φαίνεται αυθεντικό, είναι απίθανο κάποιος φορέας, τράπεζα ή εταιρία να επικοινωνήσει μέσω ηλεκτρονικού ταχυδρομείου για να σας ζητήσει προσωπικά στοιχεία, στοιχεία τραπεζικής ή πιστωτικής κάρτας, ή άλλα προσωπικά ή ευαίσθητα δεδομένα.
– Θα πρέπει να είστε επιφυλακτικοί εάν το μήνυμα δημιουργεί μια αίσθηση επείγοντος. Οι επιτιθέμενοι προσπαθούν συχνά να ασκήσουν πίεση χρησιμοποιώντας αυτήν την τακτική.
– Θα πρέπει επίσης να είστε επιφυλακτικοί με μηνύματα επιστροφής φόρου ή χορήγησης επιδομάτων.
– Είναι αποτελεσματικός ένας ενδελεχής έλεγχος γραμματικής και ορθογραφίας καθώς τα τυπογραφικά λάθη και η κακή γραμματική είναι συχνά χαρακτηριστικά των μηνυμάτων τύπου phishing.
– Υπάρχουν αρκετές λύσεις ασφάλειας και αντιμετώπισης κακόβουλου λογισμικού (antispamming) που περιλαμβάνουν λειτουργίες αναγνώρισης και απόρριψης κακόβουλων μηνυμάτων.



Σχολιασμός άρθρου
Τα σχόλια εκφράζουν τον σχολιαστή, όχι τη Δημοκρατική. Όροι σχολιασμού
Τα σχόλια εκφράζουν αποκλειστικά τον εκάστοτε σχολιαστή. Η Δημοκρατική δεν υιοθετεί αυτές τις απόψεις. Διατηρούμε το δικαίωμα να διαγράψουμε όποια σχόλια θεωρούμε προσβλητικά ή περιέχουν ύβρεις, χωρίς καμία προειδοποίηση. Χρήστες που δεν τηρούν τους όρους χρήσης αποκλείονται. Τα σχόλια δημοσιεύονται μετά από έγκριση· το e-mail δεν δημοσιεύεται.
Γίνετε ο πρώτος που θα σχολιάσει.