


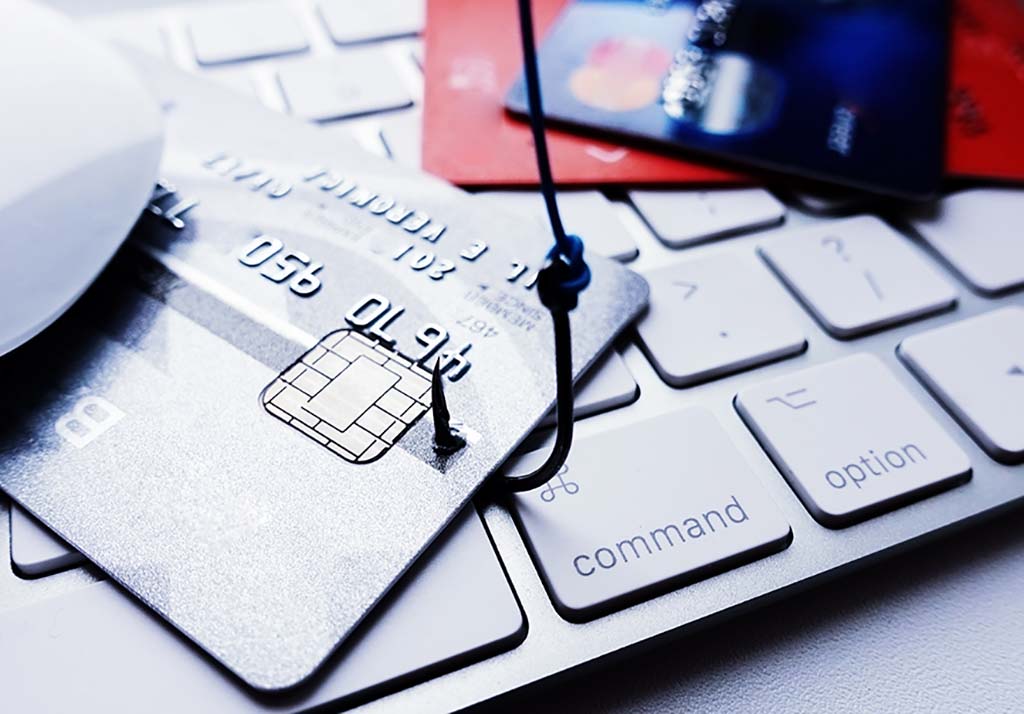
Οι τράπεζες έχουν σοβαρές ενστάσεις για τη διάταξη (άρθρο 22 ) του νομοσχεδίου που προβλέπει αποζημίωση των θυμάτων ηλεκτρονικής απάτης για το phishing από τις τράπεζες για ποσά άνω των 1.000 ευρώ
Χρόνο για να αυξήσουν τις δικλείδες ασφαλείας των ηλεκτρονικών συναλλαγών και να κάμψει τις αντιδράσεις των τραπεζών αναφορικά με συγκεριμένη διάταξη του νομοσχεδίου για την προστασία των καταναλωτών από ηλεκτρονικές απάτες μέσω καρτών ή κλοπής των προσωπικών δεδομένων τους και κωδικών e-banking (γνωστό και ως phishing) προτίθεται να δώσει το υπουργείου Ανάπτυξης.
Ειδικότερα, οι τράπεζες έχουν σοβαρές ενστάσεις για τη διάταξη (άρθρο 22 ) του νομοσχεδίου που προβλέπει αποζημίωση των θυμάτων ηλεκτρονικής απάτης για το phishing από τις τράπεζες για ποσά άνω των 1.000 ευρώ, ακόμα κι όταν η ζημιά έχει προκληθεί λόγω βαριάς αμέλειας του καταναλωτή–πελάτη της τράπεζας σε ό,τι αφορά την προστασία των προσωπικών του δεδομένων και κυρίως του PIN/κωδικών e-banking.
Η ρύθμιση είναι αντίθετη, όπως υποστηρίζουν, στις διατάξεις της Οδηγίας της ΕΕ 2366/2015 και δημιουργεί σοβαρά προβλήματα στην άσκηση αξιώσεων εναντίον εκείνων που χρησιμοποιούν τεχνικές phishing σε βάρος των πολιτών.
Τι συμφωνήθηκε στη συνάντηση
Οι τράπεζες είχαν ήδη αποστείλει από τις προηγούμενες ημέρες τις αιτιολογημένες ενστάσεις τους και χθες, τελευταία ημέρα της δημόσιας διαβούλευσης του νομοσχεδίου, συναντήθηκαν με τον υπουργό Ανάπτυξης Αδωνι Γεωργιάδη και τον γενικό γραμματέα Εμπορίου και Προστασίας του Καταναλωτή, Σωτήρη Αναγνωστόπουλο, μετά από πρωτοβουλία του προέδρου της Ελληνικής Ενωσης Τραπεζών, κ. Βασίλη Ράπανου.
Σύμφωνα με πληροφορίες, ο υπουργός Ανάπτυξης βρήκε εύλογες τις περισσότερες ενστάσεις των τραπεζών που υποστηρίζουν ότι η επίμαχη διάταξη θα έχει τα εντελώς αντίθετα αποτελέσματα από αυτά που θέλει να πετύχει, δηλαδή να προστατεύσει τους πολίτες από τους επιτήδειους.
Από την άλλη πλευρά, ωστόσο, δεν υπάρχει η διάθεση απόσυρσης της επίμαχης διάταξης και για αυτό τον λόγο συμφωνήθηκε να τεθεί σε ισχύ μετά από 6 μήνες. Στο διάστημα αυτό οι τράπεζες θα προχωρήσουν στην αναβάθμιση των συστημάτων τους, προσθέτοντας έναν τρίτο κωδικό ασφαλείας για συναλλαγές άνω των 1.000 ευρώ. Σημειώνεται ότι τράπεζες έθεσαν το ζήτημα της μείωσης από πλευράς των τραπεζών του ορίου των ηλεκτρονικών συναλλαγών στα 1.000 ευρώ.
Από τη πλευρά τους θύματα του phishing, όπως προκύπτει από σχόλια που κατατέθηκαν στο πλαίσιο της διαβούλευσης, ζητούν να ισχύσει αναδρομικά η διάταξη ώστε να αποζημιωθούν, ενώ διατυπώνεται και η άποψη ότι το βάρος της απόδειξης για βαριά αμέλεια θα πρέπει να βαρύνει τις τράπεζες.
Οι ενστάσεις των τραπεζών
Επι της ουσίας, οι τράπεζες υποστηρίζουν ότι η ευθύνη του ίδιου του πελάτη δεν μπορεί να περιορίζεται στα 1.000 ευρώ όταν ο ίδιος έχει επιδείξει βαριά αμέλεια, τις συνέπειες της οποίας θα κληθεί τελικά να πληρώσει η τράπεζα.
Όπως αναφέρουν στελέχη της τραπεζικής αγοράς, αν υιοθετηθεί η εν λόγω διάταξη, ένας πελάτης που πέφτει θύμα phishing και δει να εξανεμίζονται από τον λογαριασμό του 15.000 ευρώ, η τράπεζα θα κληθεί να του καταβάλει 14.000 ευρώ, ακόμα κι αν το θύμα «τσίμπησε» και έδωσε στους επιτήδειους τα προσωπικά διαπιστευτήρια ασφαλείας.
Η οικειοθελής αποκάλυψη των κωδικών ασφαλείας σε τρίτους στο πλαίσιο των περιστατικών phishing θεωρείται σε άλλες χώρες της ΕΕ ως μια κατ’ εξοχήν περίπτωση βαριάς αμέλειας. Επιπρόσθετα, σύμφωνα με τη νομολογία των ισπανικών δικαστηρίων, σε περιπτώσεις phishing η τράπεζα θεωρείται υπεύθυνη και υποχρεώνεται να πληρώσει τη ζημιά μόνο όταν δεν συντρέχει περίπτωση δόλιας συμπεριφοράς ή βαριάς αμέλειας.
Όπως αναφέρουν τραπεζικά στελέχη σε μια εποχή που οι τράπεζες έχουν εντατικοποιήσει τις προσπάθειες τους για ασφαλείς συναλλαγές επενδύοντας σε τεχνολογικές υποδομές και εκστρατείες ενημέρωσης και ευαισθητοποίησης των πελατών τους μέσω και του Τύπου δεν είναι δυνατόν να μην λαμβάνεται υπόψη η βαριά αμέλεια του πελάτη.
Βέβαια, η εξέλιξη των μεθόδων εξαπάτησης είναι ραγδαία τα τελευταία χρόνια και τα θύματα δεν είναι πλέον απλώς μη εξοικειωμένοι χρήστες των συστημάτων ηλεκτρονικών συναλλαγών.
Δύο σημαντικοί κίνδυνοι
Οι τράπεζες, σύμφωνα με πληροφορίες επισημαίνουν δύο σημαντικούς κινδύνους που ελλοχεύουν από την επίμαχη διάταξη. Πρώτον, να ενθαρρυνθούν ριψοκίνδυνες και ανεύθυνες συμπεριφορές από τους καταναλωτές που κάνουν χρήση των ηλεκτρονικών πληρωμών. Και δεύτερον, να δημιουργηθεί μια νέα μορφή απάτης που θα δημιουργεί εικονικά phishing «και ο ένας χάκερ να “κλέβει” τον άλλον για να πληρώνει τελικά η τράπεζα, χωρίς μάλιστα να έχει το δικαίωμα να στραφεί κατά των απατεώνων, ώστε πάρει πίσω τα χρήματα, ούτε και να ζητήσει την ποινική δίωξη των δραστών.
Σύμφωνα με όσα αναφέρονται στην ανάλυση των συνεπειών του επίμαχου άρθρου, «το πέμπτο εδάφιο της παρ. 1 του άρθρου 74 της Οδηγίας (ΕΕ) 2015/2366 του Ευρωπαϊκού Κοινοβουλίου και του Συμβουλίου της 25ης Νοεμβρίου 2015 “σχετικά με υπηρεσίες πληρωμών στην εσωτερική αγορά, την τροποποίηση των οδηγιών 2002/65/ΕΚ, 2009/110/ΕΚ και 2013/36/ΕΕ και του κανονισμού (ΕΕ) αριθ. 1093/2010 και την κατάργηση της οδηγίας 2007/64/ΕΚ’ (L 337) επιτρέπει στα κράτη-μέλη να περιορίσουν το όριο της ευθύνης του πληρωτή σε περίπτωση που δεν υφίσταται δόλος/πρόθεση, καθιστώντας δυνατό τον νομοθετικό περιορισμό της ευθύνης του πληρωτή σε περίπτωση βαριάς αμέλειας, το οποίο, ωστόσο, δεν επιλέχθηκε στον ν. 4537/2018 (Α’ 84). Λαμβάνοντας υπόψη την εμπειρία άλλων κρατών που έχουν προβλέψει νομοθετικό ποσοτικό περιορισμό της ευθύνης του καταναλωτή σε περίπτωση βαριάς αμέλειας (Σουηδία, Δανία και Νορβηγία), αλλά και την ανάγκη προστασίας του καταναλωτικού κοινού, ενόψει της έκτασης του φαινομένου «phishing», κρίνεται απαραίτητη πλέον η εισαγωγή της προτεινόμενης διάταξης».
Σε ό,τι αφορά περίπτωση κλοπής ή απώλειας τραπεζικής κάρτας και εφόσον πραγματοποιηθούν συναλλαγές μέχρι το μπλοκάρισμά της από την τράπεζα θα υπάρχει αποζημίωση για ζημιά άνω των 50 ευρώ. Δηλαδή, εφόσον σε κάποιον καταναλωτή κλαπεί η κάρτα και με αυτή πραγματοποιηθούν αγορές 300 ευρώ, μέχρι το μπλοκάρισμα της από την τράπεζα, η τράπεζα θα καλύπτει τα 250 ευρώ υπό την προϋπόθεση, ότι θα έχει γίνει δήλωση απώλειας της κάρτας.
Πηγή imerisia.gr




Σχολιασμός Άρθρου
Τα σχόλια εκφράζουν αποκλειστικά τον εκάστοτε σχολιαστή. Η Δημοκρατική δεν υιοθετεί αυτές τις απόψεις. Διατηρούμε το δικαίωμα να διαγράψουμε όποια σχόλια θεωρούμε προσβλητικά ή περιέχουν ύβρεις, χωρίς καμμία προειδοποίηση. Χρήστες που δεν τηρούν τους όρους χρήσης αποκλείονται.
Υπενθύμιση:
Για την μερική αναπαραγωγή της είδησης από άλλες ιστοσελίδες είναι απαραίτητη η χρήση του παρακάτω παρεχόμενου συνδέσμου παραπομπής προς το άρθρο της Δημοκρατικής.